El caso Binance: cuando un acceso comprometido puede poner en riesgo toda una operación
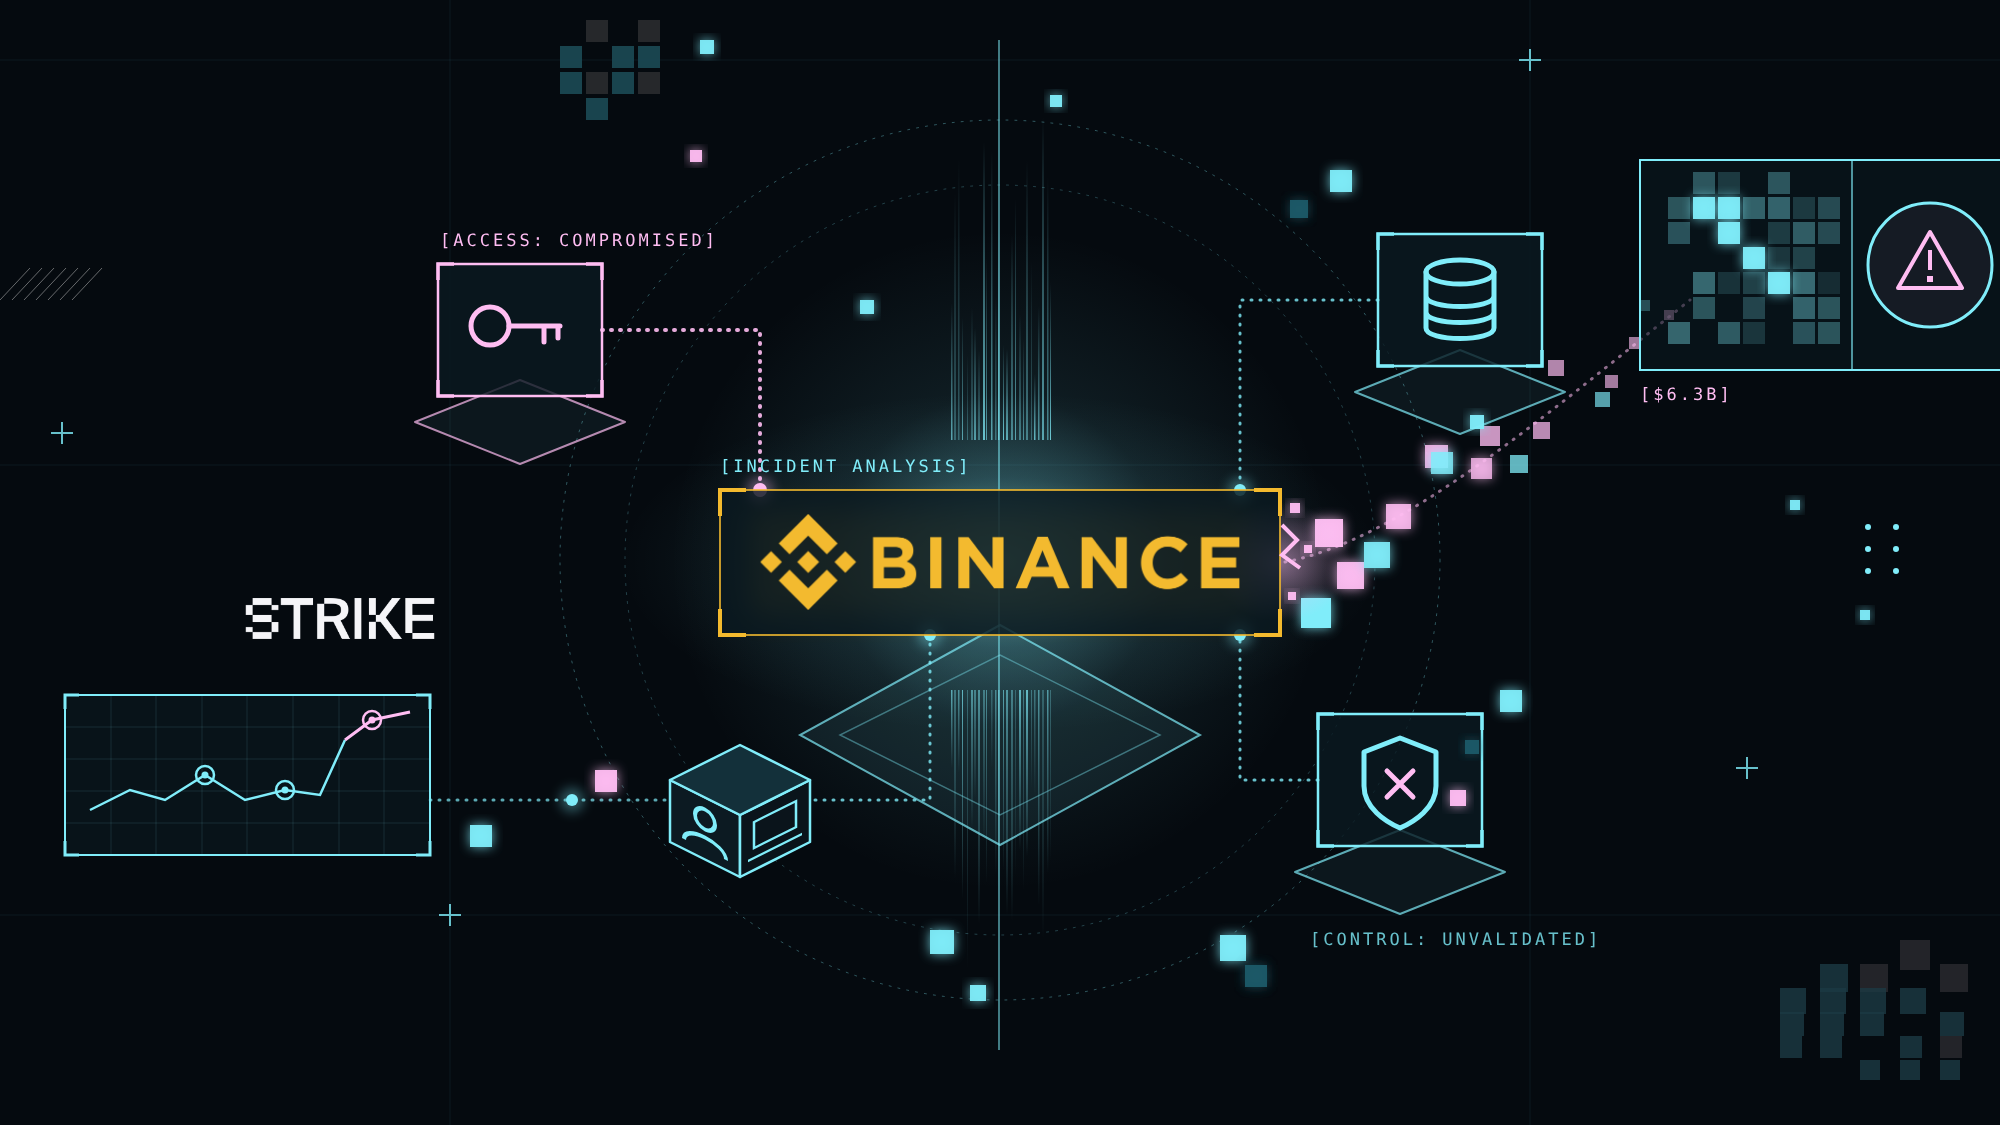
El 29 de octubre de 2026, Binance, uno de los mayores exchanges de criptomonedas del mundo, sufrió un ataque que afectó aproximadamente USD 6.300 millones en activos digitales, según informó la propia compañía.
Binance suspendió temporalmente los retiros, coordinó acciones para congelar parte de los fondos afectados y se comprometió a cubrir las pérdidas de sus usuarios. En su actualización del 3 de noviembre, informó que aproximadamente USD 2.850 millones habían sido congelados o interceptados.
Las primeras noticias apuntaban a una laptop comprometida de un ingeniero de DevOps. Sin embargo, el informe preliminar publicado por Binance el 3 de noviembre reveló que la intrusión había comenzado meses antes y que involucró distintas etapas de compromiso de equipos y accesos internos.
Aunque todavía quedan aspectos por esclarecer, el incidente permite analizar un problema que no es exclusivo de las plataformas cripto: la dificultad de proteger operaciones críticas cuando dependen de múltiples sistemas, identidades y servicios interconectados.
Por qué este caso importa para Latinoamérica
El crecimiento del ecosistema cripto en Latinoamérica ha incrementado la relevancia de las plataformas que custodian activos y procesan transacciones digitales.
Según el informe Geography of Cryptocurrency 2025 de Chainalysis, el 64% de la actividad cripto de la región se realiza a través de exchanges centralizados. El mismo informe señala que el valor recibido en criptomonedas creció un 63% interanual en el período de doce meses finalizado en junio de 2025.
Estas cifras ayudan a dimensionar la importancia que han adquirido las plataformas centralizadas en el ecosistema financiero regional. Su seguridad no afecta únicamente a la tecnología que utilizan: también influye en la disponibilidad de los servicios, la protección de los fondos y la confianza de sus usuarios.
El costo de los incidentes es otro factor relevante. De acuerdo con el Cost of a Data Breach Report 2026 de IBM, el costo promedio de una brecha de datos entre las organizaciones latinoamericanas analizadas alcanzó los USD 4,65 millones.
Si bien una brecha de datos no es directamente comparable con un robo de activos digitales, ambos tipos de incidentes pueden generar consecuencias que van mucho más allá de la respuesta técnica.
Para bancos, fintechs y proveedores de pagos, proteger las operaciones financieras implica también preservar la continuidad del negocio y la confianza de los clientes.
El riesgo no siempre está en un sistema individual
Una organización financiera puede contar con controles de seguridad sobre sus aplicaciones, infraestructura, dispositivos y servicios internos. Sin embargo, evaluar cada componente por separado no siempre permite comprender el riesgo que surge de sus interacciones.
Un acceso autorizado a un entorno de desarrollo, por ejemplo, puede estar correctamente configurado para cumplir una función específica. Lo mismo ocurre con una cuenta de servicio que necesita comunicarse con otras aplicaciones o ejecutar determinados procesos.
El desafío aparece cuando esos accesos pueden utilizarse de formas que no estaban previstas.
Una credencial comprometida puede tener un alcance limitado, pero también puede facilitar el acceso a otros recursos si existen permisos excesivos o relaciones de confianza que no fueron suficientemente restringidas.
Por eso, además de revisar configuraciones y permisos, los equipos de seguridad necesitan comprender qué acciones podrían habilitar esos accesos y qué controles existen para limitar sus consecuencias.
No se trata solamente de proteger cada sistema, sino de comprobar que el compromiso de uno de ellos no permita alcanzar operaciones críticas.
Tres aprendizajes para bancos y fintechs
El caso Binance permite revisar tres aspectos de la seguridad que resultan especialmente relevantes para organizaciones financieras con infraestructuras complejas.
1. Revisar los privilegios también implica evaluar su alcance
El principio de mínimo privilegio establece que cada usuario, aplicación o servicio debería contar únicamente con los permisos necesarios para cumplir su función.
Sin embargo, asignar permisos adecuados es solo una parte del trabajo.
También es importante comprobar qué podría ocurrir si una de esas identidades fuera comprometida. ¿A qué recursos tendría acceso? ¿Podría modificar configuraciones, consultar información sensible o ejecutar acciones que afecten otros servicios?
Este análisis es especialmente importante en entornos donde existen cuentas de servicio, procesos automatizados y múltiples integraciones.
El objetivo es reducir las posibilidades de que un acceso comprometido tenga consecuencias mayores a las previstas.
2. Detectar vulnerabilidades no equivale a validar su impacto
Los escaneos de vulnerabilidades y las revisiones de configuración son herramientas fundamentales para identificar riesgos. Pero encontrar una debilidad no siempre permite determinar si puede explotarse ni cuál sería su impacto real.
La validación ofensiva aporta información adicional al poner a prueba escenarios de ataque dentro de un alcance autorizado.
Esto permite comprobar la explotabilidad de determinadas vulnerabilidades, obtener evidencia de su impacto y ayudar a los equipos de seguridad a distinguir los riesgos que requieren atención prioritaria.
En organizaciones con numerosas aplicaciones y servicios, esta diferencia es importante. No todos los hallazgos representan el mismo nivel de exposición ni tienen las mismas consecuencias para el negocio.
Priorizar únicamente por severidad puede dejar fuera del análisis el contexto en el que existe una vulnerabilidad y los activos que podría afectar.
3. Los sistemas críticos necesitan controles que limiten el impacto
En bancos y fintechs existen sistemas responsables de procesar pagos, autorizar transferencias, administrar cuentas y ejecutar otras operaciones sensibles.
Proteger el acceso a estos componentes es fundamental, pero también es necesario establecer mecanismos que reduzcan las consecuencias de un posible compromiso.
La separación de funciones, los límites de autorización, las verificaciones independientes y los mecanismos de contención ayudan a evitar que una sola identidad o servicio tenga capacidad irrestricta sobre operaciones críticas.
Estos controles deben revisarse a medida que evolucionan los procesos, se incorporan integraciones o cambian las necesidades operativas.
La seguridad de una operación financiera no debería depender exclusivamente de que todos los accesos anteriores permanezcan protegidos.
La seguridad también se mide por su capacidad de limitar el impacto
El caso Binance muestra que las consecuencias de un incidente no se reducen al valor de los activos comprometidos.
La suspensión de operaciones, las medidas de contención, la recuperación de los sistemas y la necesidad de restablecer la confianza de los usuarios también forman parte de la respuesta.
Para una institución financiera, estos factores pueden afectar directamente la continuidad del negocio.
Por eso, evaluar la exposición requiere considerar tanto las vulnerabilidades existentes como los procesos y activos que podrían verse afectados.
También implica reconocer que la superficie de ataque cambia constantemente. Nuevas aplicaciones, modificaciones de infraestructura, integraciones y actualizaciones de permisos pueden introducir riesgos que no estaban presentes en una evaluación anterior.
En este contexto, la validación recurrente permite complementar las medidas preventivas con evidencia sobre la seguridad de los activos evaluados.
De la identificación de riesgos a la validación continua
En Strike, este enfoque se traduce en un modelo de validación híbrida continua que combina testing ofensivo impulsado por inteligencia artificial con la experiencia de especialistas en seguridad.
A través de Threat Emulations, las organizaciones pueden ejecutar pruebas recurrentes sobre aplicaciones e infraestructura, validar vulnerabilidades mediante evidencia de explotación y obtener información para priorizar su remediación.
El objetivo es ayudar a los equipos de seguridad a concentrar sus esfuerzos en riesgos comprobables y mantener una visión actualizada de su exposición.
El ataque a Binance todavía está siendo investigado y no sería correcto afirmar que una medida específica podría haberlo evitado.
Pero el caso deja un aprendizaje que sí puede aplicarse a cualquier organización financiera: la seguridad no depende únicamente de impedir un acceso inicial. También depende de limitar lo que puede ocurrir cuando ese acceso se ve comprometido.
Fuentes y lecturas
- Binance — Informe preliminar del incidente del 29 de octubre de 2026
- Chainalysis — Geography of Cryptocurrency 2025: Latin America
- IBM — Cost of a Data Breach Report 2026, Latinoamérica

Reciba información sobre seguridad directamente en su bandeja de entrada
Suscríbase al Newsletter de Strike para obtener estrategias del mundo real, información sobre amenazas y opiniones de expertos sobre cómo mantenerse seguro en un panorama en evolución.