Ekoparty 2026: tudo o que rolou no Strike Hacking Lab
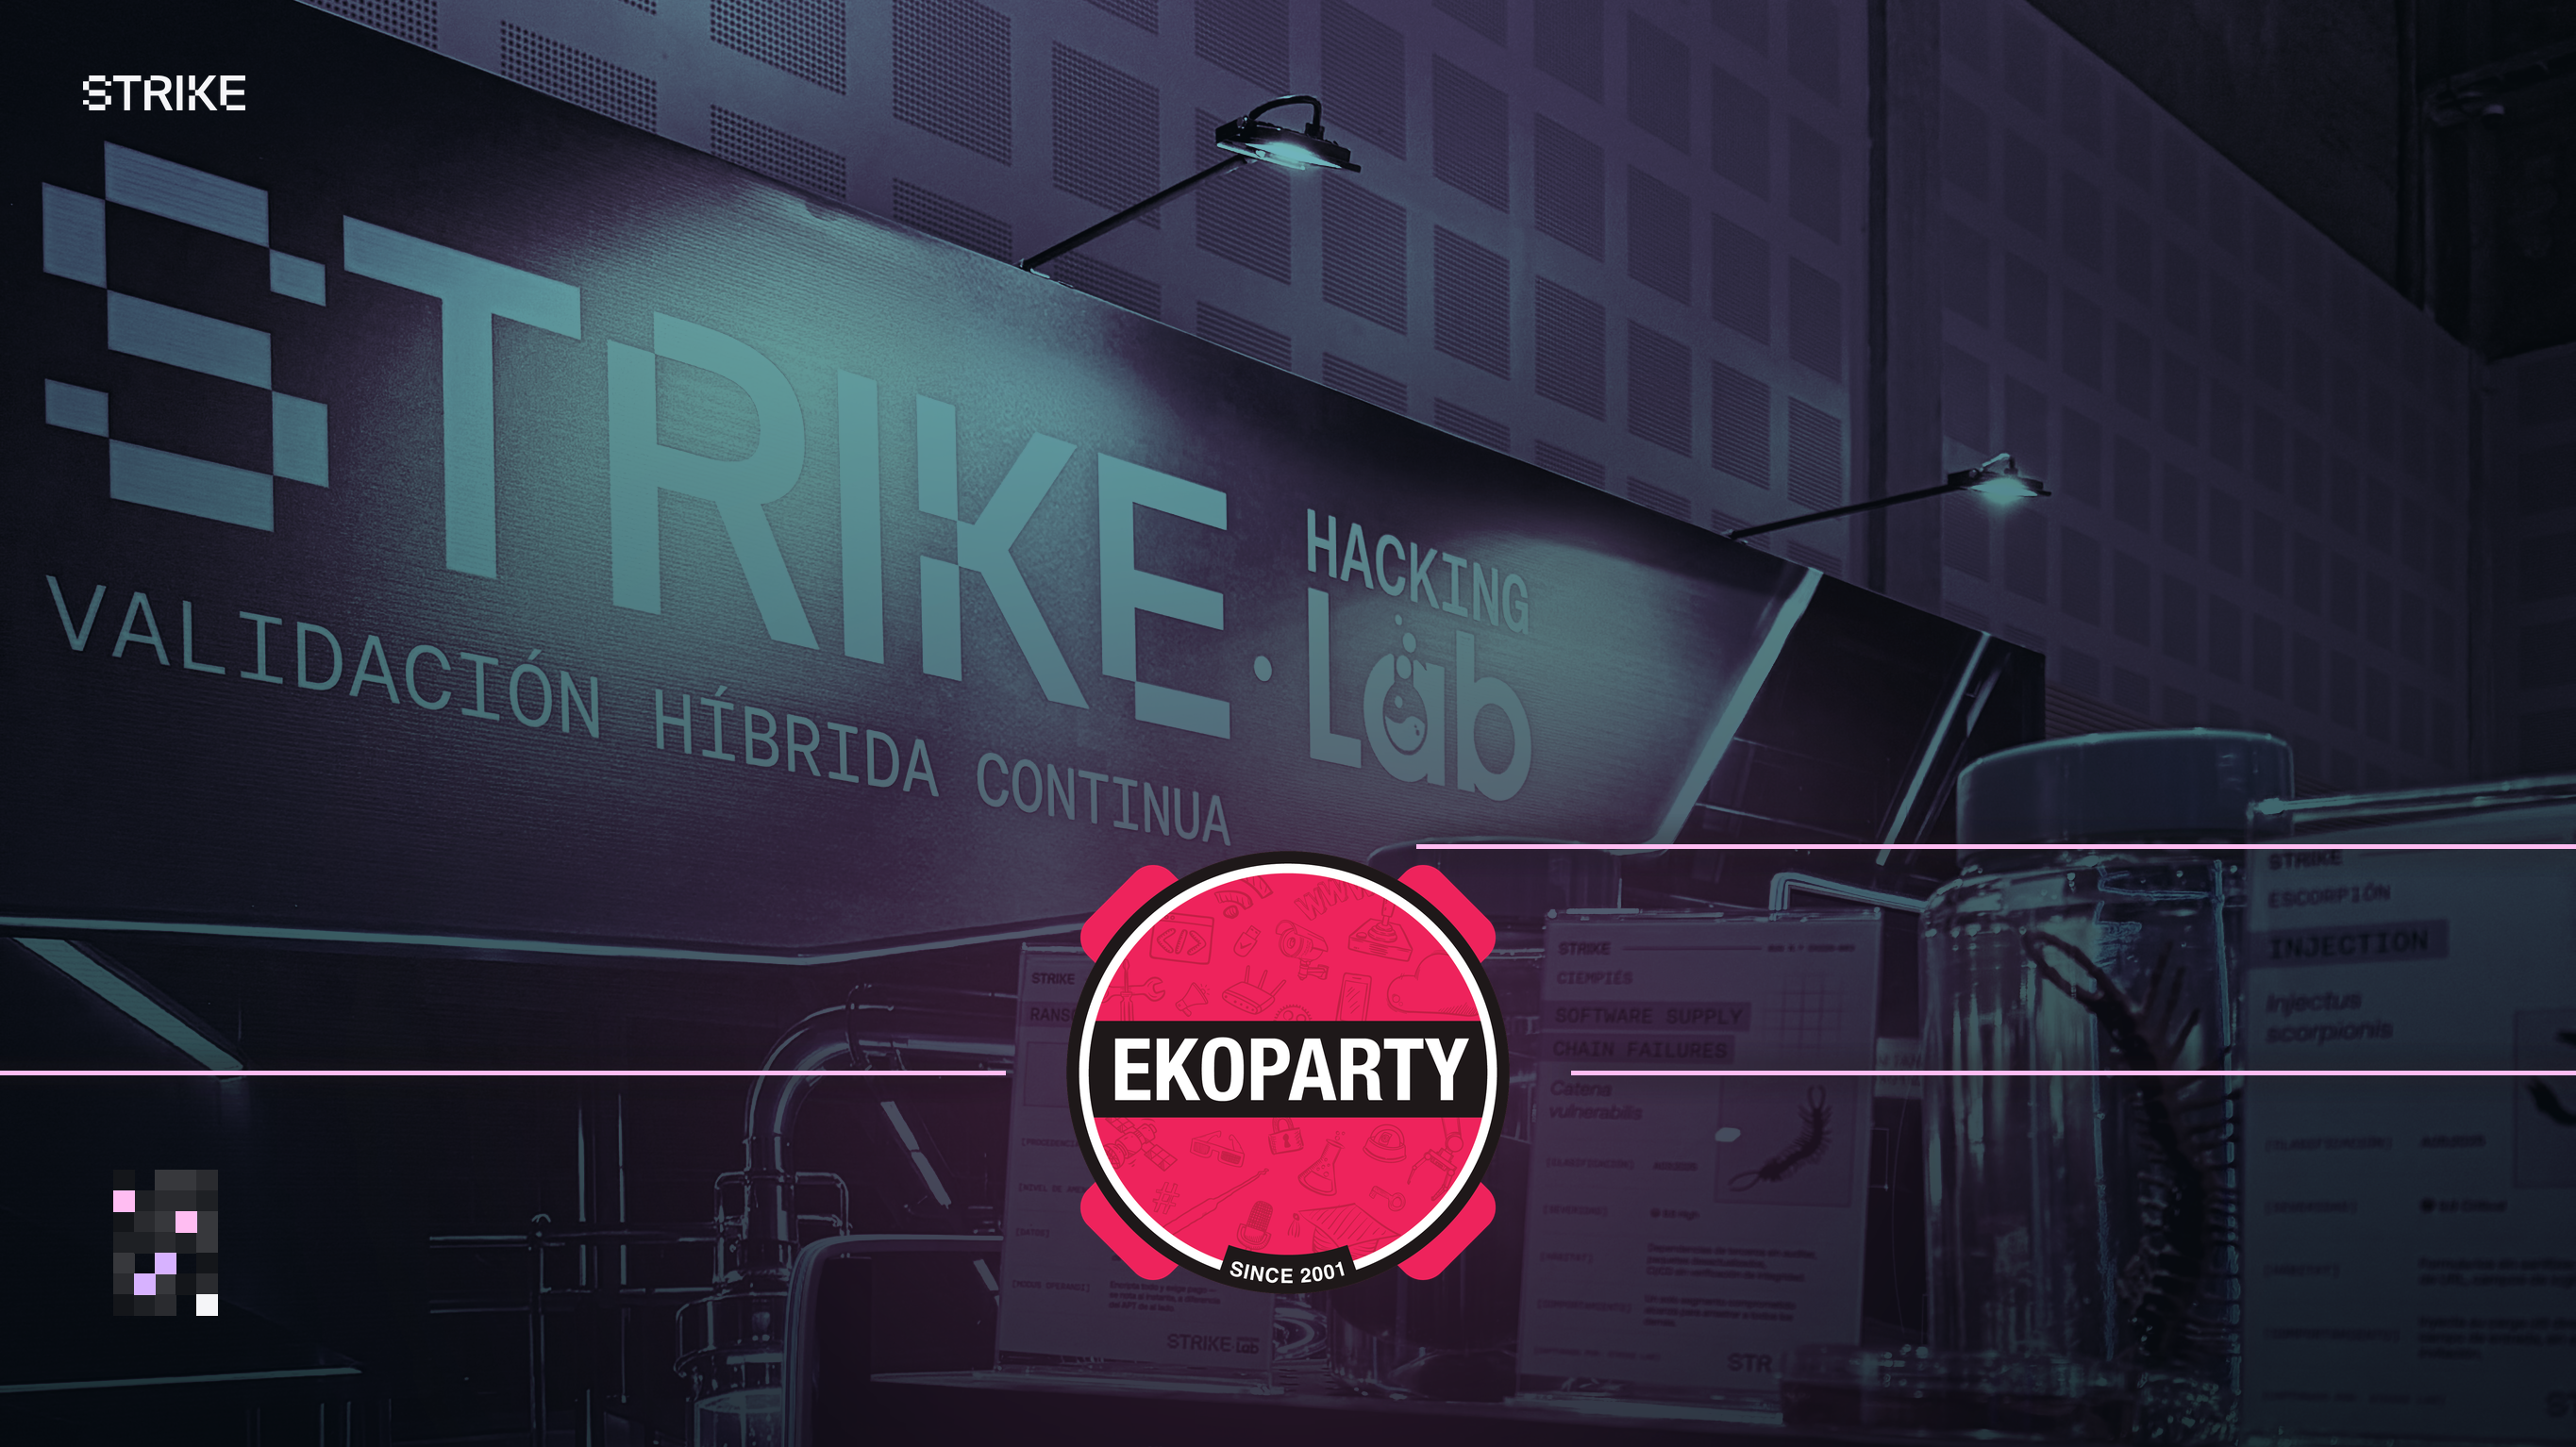
De 7 a 9 de outubro, transformamos nosso espaço na Ekoparty Buenos Aires em um laboratório de segurança ofensiva. Tivemos espécimes suspeitos, desafios de hacking, experimentos, prêmios e duas palestras que levaram pesquisas e discussões sobre cibersegurança aos palcos do evento.
Como todos os anos, nos reencontramos com a comunidade de cibersegurança na Ekoparty Buenos Aires. Mas, desta vez, decidimos fazer algo diferente: transformar nosso estande em um laboratório onde as vulnerabilidades seriam as protagonistas.
Foi assim que nasceu o Strike Hacking Lab, uma experiência que combinou hacking, ciência, criatividade e uma boa dose de experimentação.
Durante três dias, nosso espaço na Sala A recebeu pessoas dispostas a investigar, resolver desafios, descobrir espécimes e colocar suas habilidades à prova.
E sim, até nossa equipe trocou as roupas habituais por jalecos e óculos de proteção.
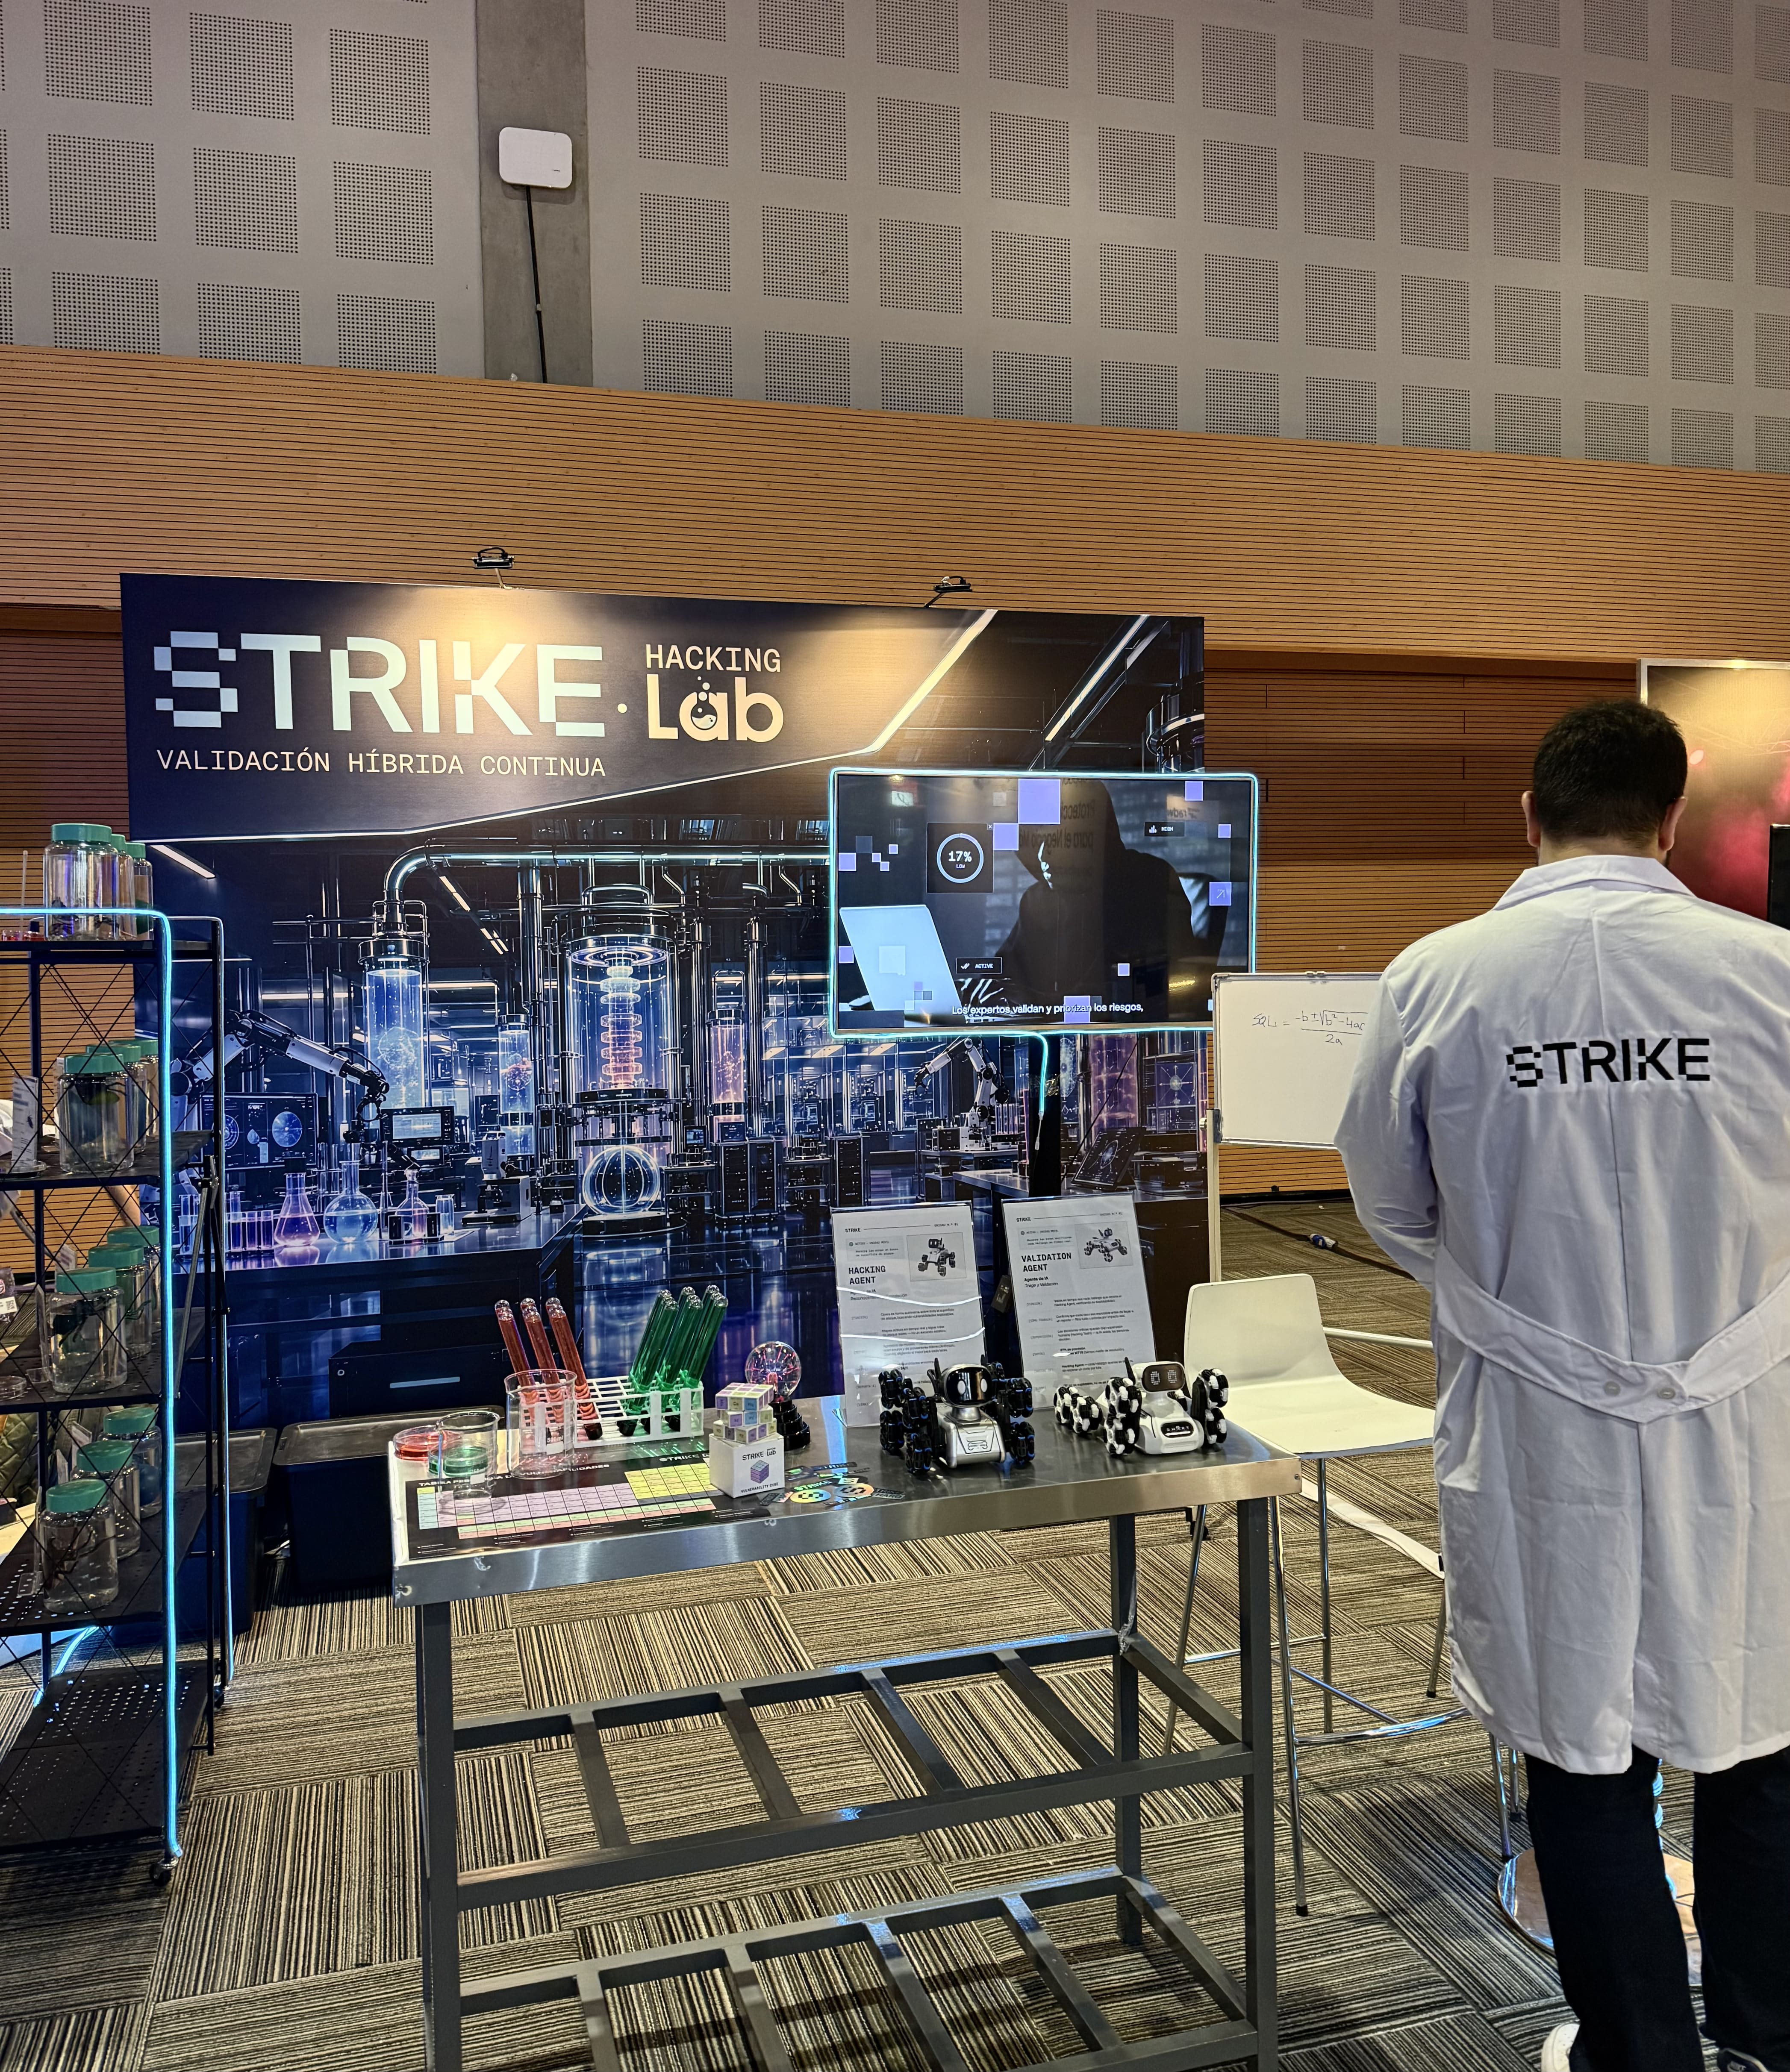
Boas-vindas ao Strike Hacking Lab
A ideia era simples: tirar alguns conceitos de segurança ofensiva das telas e transformá-los em algo que as pessoas pudessem ver, tocar e experimentar.
O laboratório tinha de tudo: tubos de ensaio, luzes, globos de plasma, amostras em observação e uma coleção bastante peculiar de espécimes.
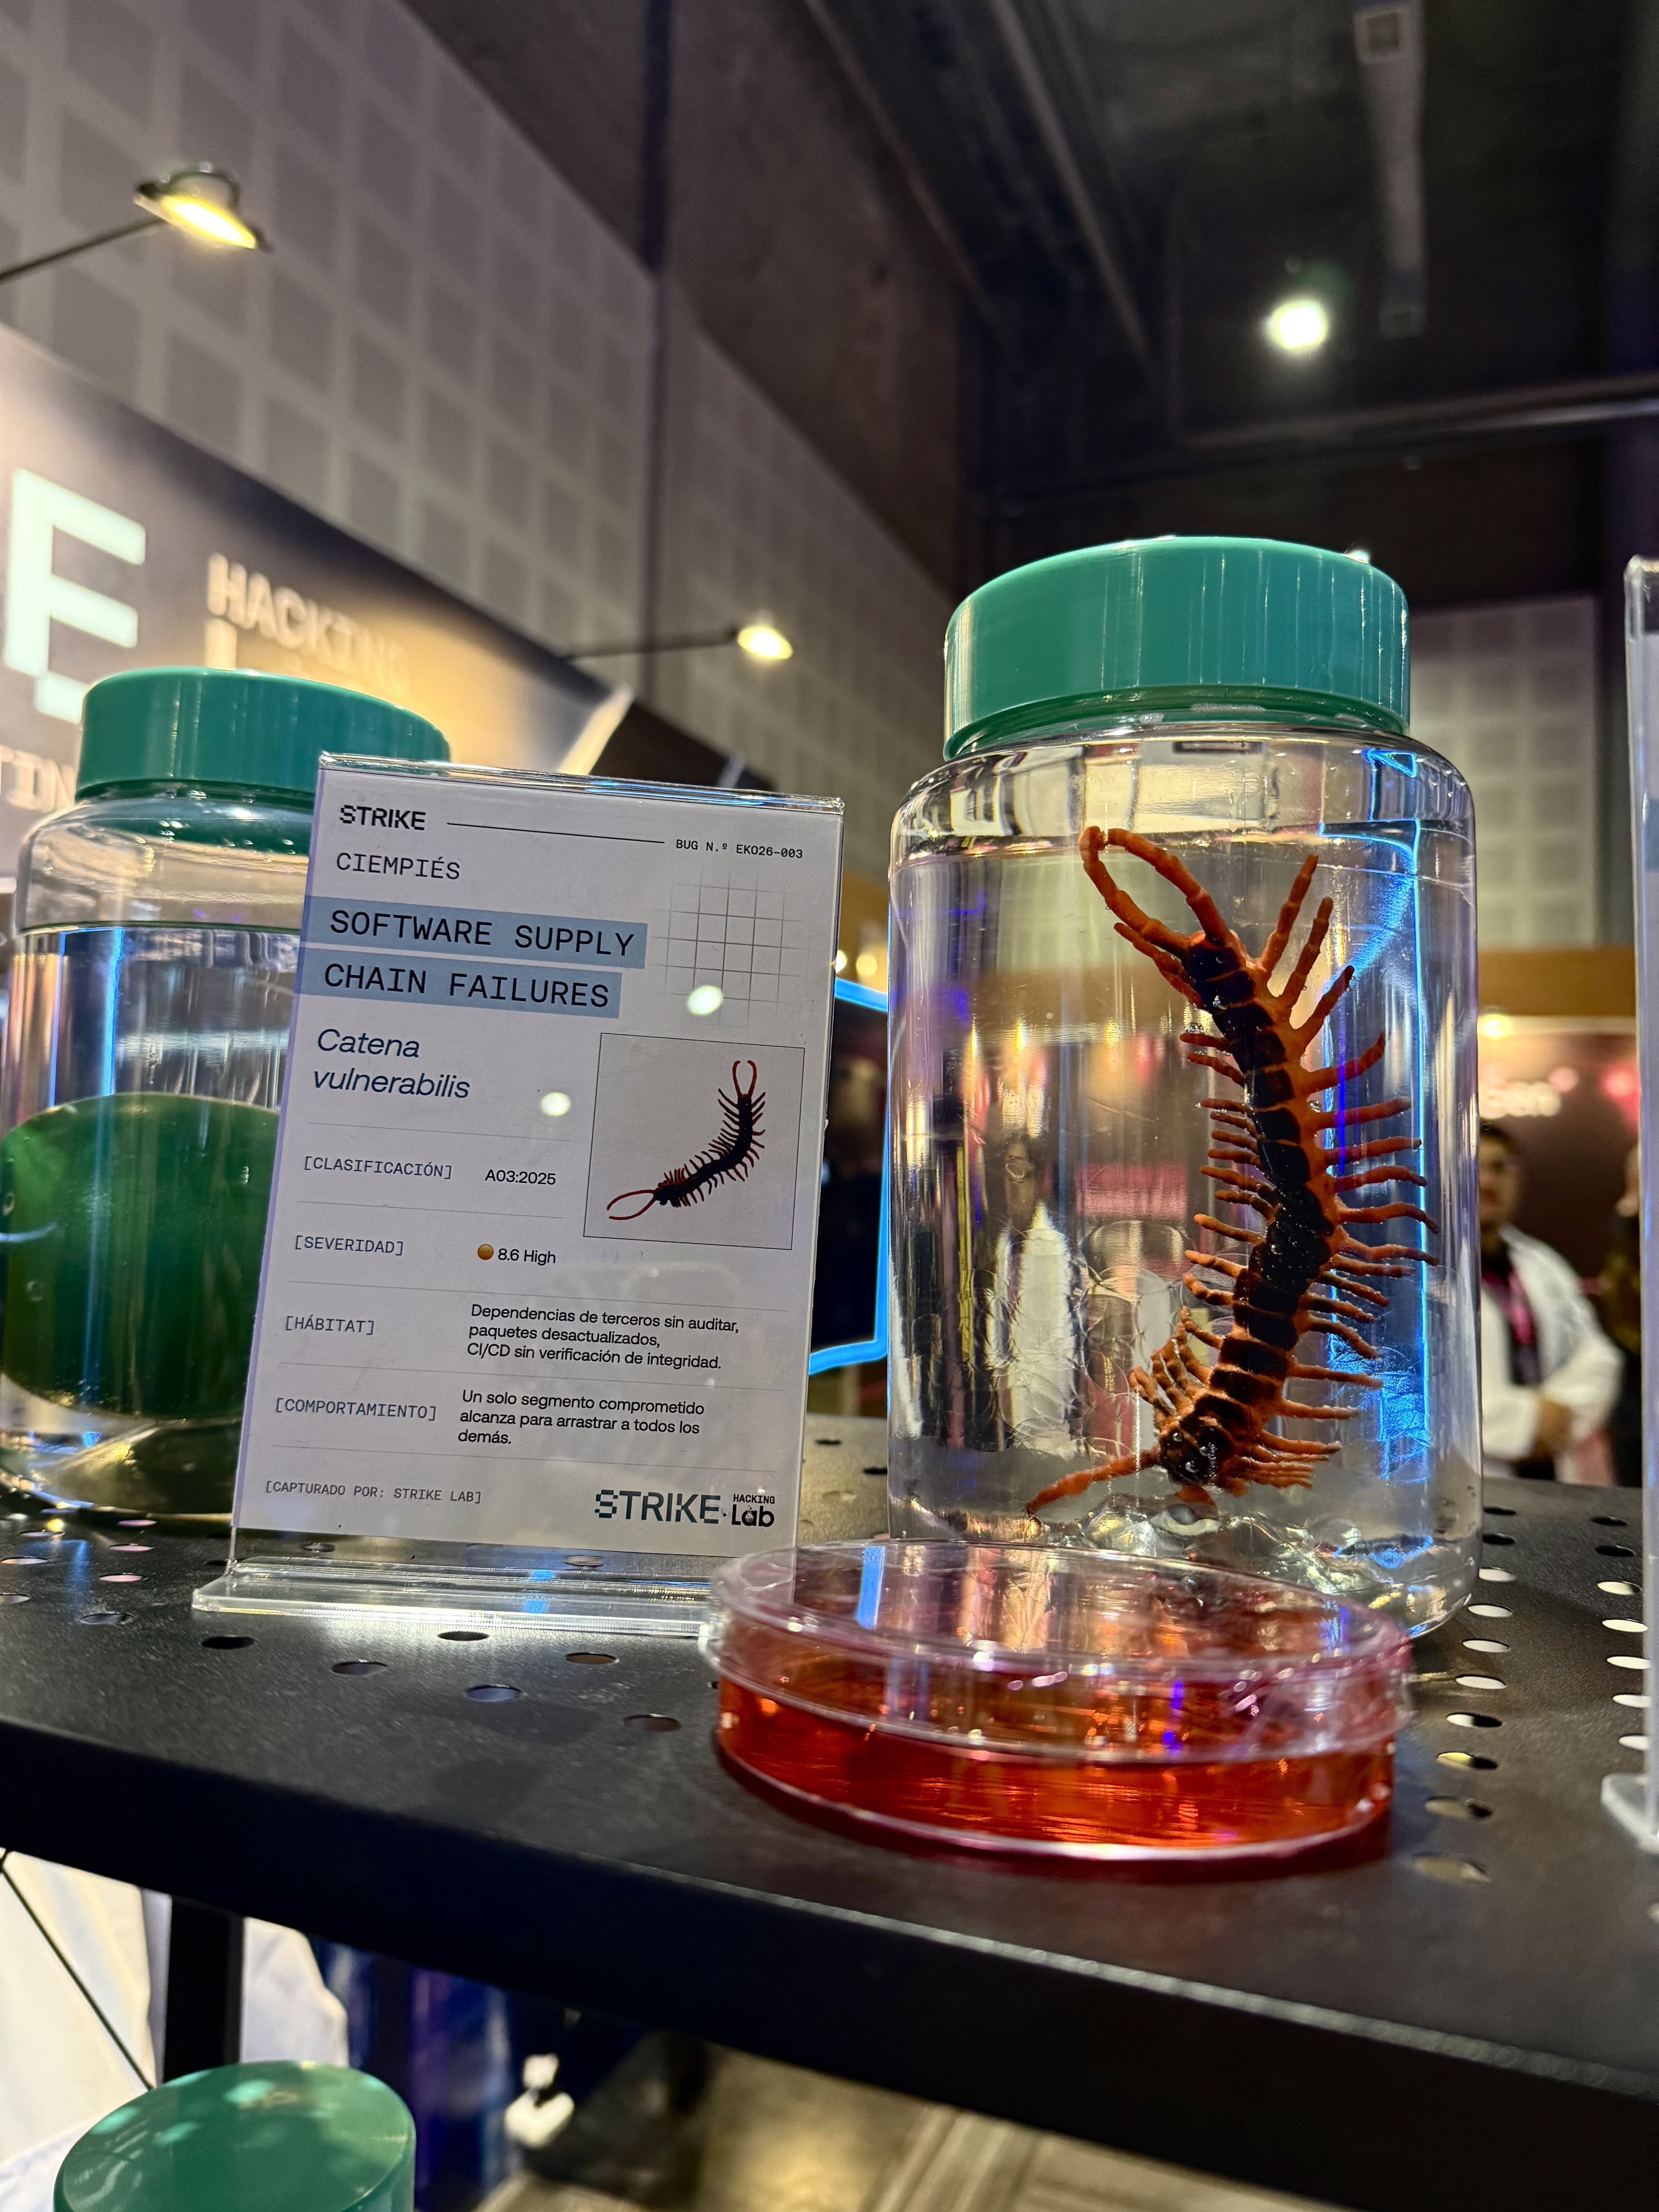
Em uma das prateleiras, diferentes frascos guardavam criaturas que representavam vulnerabilidades capturadas e colocadas sob análise. Cada uma tinha sua própria ficha de laboratório, com nome, classificação, nível de ameaça e comportamento.
Havia espécimes de ransomware, software supply chain failures e outras ameaças conhecidas. Tínhamos até espécimes ainda não identificados, porque, em segurança, nem tudo o que parece suspeito vem com um diagnóstico imediato.
O conceito por trás dessa coleção também refletia a lógica da segurança ofensiva: encontrar algo suspeito é apenas o começo. Depois, é preciso investigar, entender seu comportamento, confirmar o risco e determinar como resolvê-lo.
E enquanto alguns visitantes examinavam as amostras, outros se preparavam para entrar na parte mais competitiva do laboratório.
Cinco minutos. Um desafio. Você conseguiu resolver?
Um dos grandes destaques da nossa participação foi o Strike Hacking Challenge, um jogo interativo que convidava os participantes a assumir o papel de um hacker.
A dinâmica era direta: cada participante recebia um dos oito cenários de segurança e tinha cinco minutos para investigar, experimentar e resolver o desafio.
Não era um quiz nem um teste de conhecimentos. Era preciso analisar o cenário, identificar o que estava acontecendo e demonstrar como uma vulnerabilidade poderia ser explorada.
O relógio estava correndo, e cada segundo contava.
Durante os três dias, o challenge manteve um ritmo constante. Sempre havia alguém diante da tela tentando resolver um caso, bater um recorde ou descobrir o que tinha deixado passar.
E quem conseguia se destacar pelos melhores tempos podia ganhar prêmios.
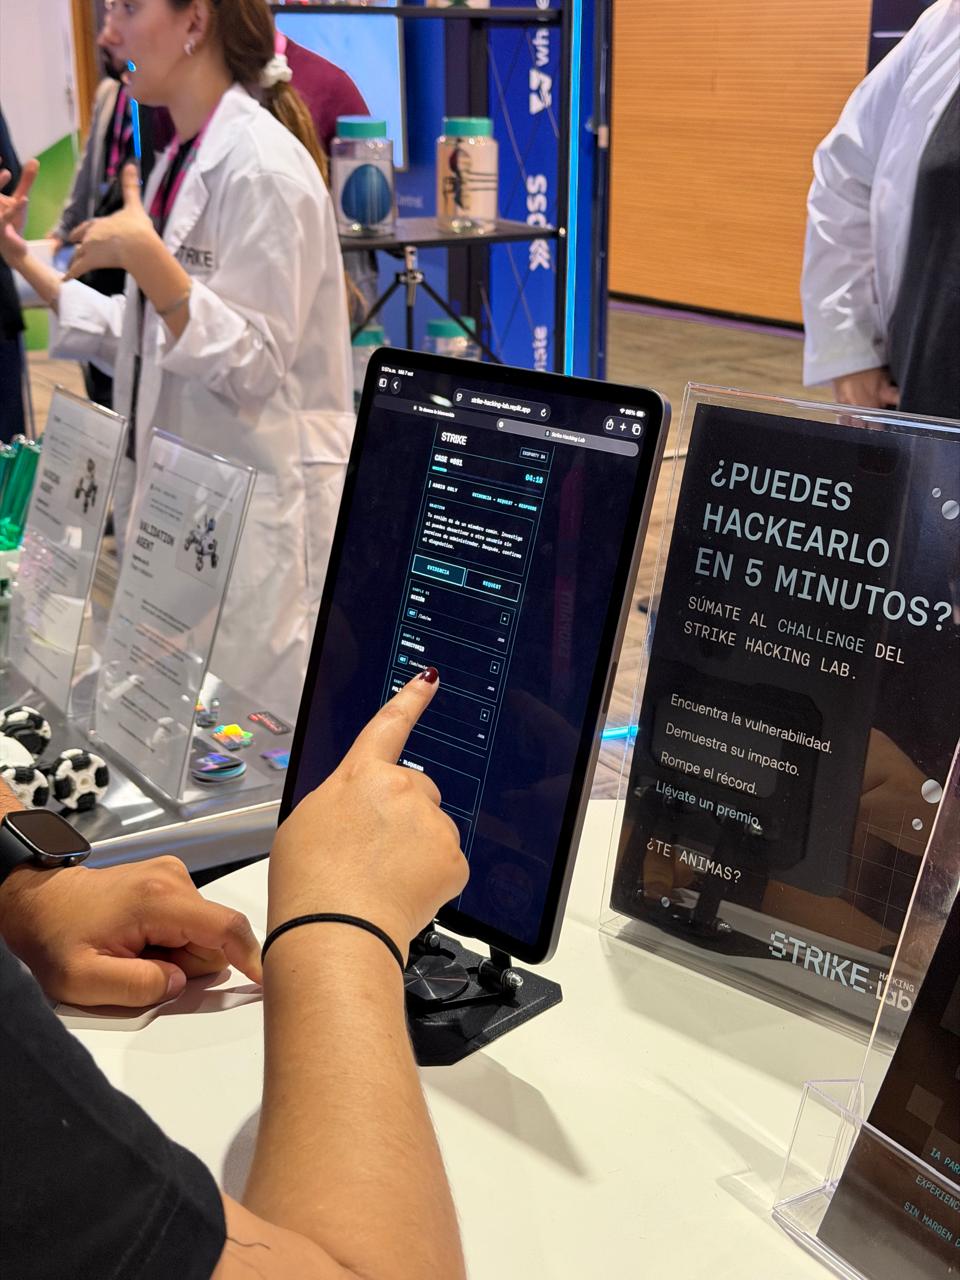
O Hacking Challenge em números
- +250 participações registradas durante o evento.
- 53 desafios resolvidos com sucesso.
- 21,9% de taxa de resolução: aproximadamente uma em cada cinco tentativas terminou com sucesso.
- 1 minuto e 55 segundos de tempo médio entre os desafios resolvidos.
- 8 cenários diferentes que colocaram diversas habilidades à prova.
Os resultados também revelaram alguns dados interessantes.
O caso #066 foi o mais resolvido, com uma taxa de sucesso de 46,7%. No extremo oposto, o caso #154 terminou sem nenhuma resolução.
E, embora cada participante tivesse cinco minutos, quem conseguiu resolver seu caso precisou, em média, de menos de dois.
Os números confirmaram algo que queríamos alcançar desde o início: um desafio que realmente exigisse investigação e experimentação, mas que também fizesse as pessoas continuarem pensando nas possíveis soluções mesmo depois que o tempo acabasse.
Porque encontrar uma vulnerabilidade é uma coisa. Entender como explorá-la e demonstrar seu impacto é outra.
A tabela periódica de vulnerabilidades que todo mundo queria
Nem tudo acontecia diante de uma tela.
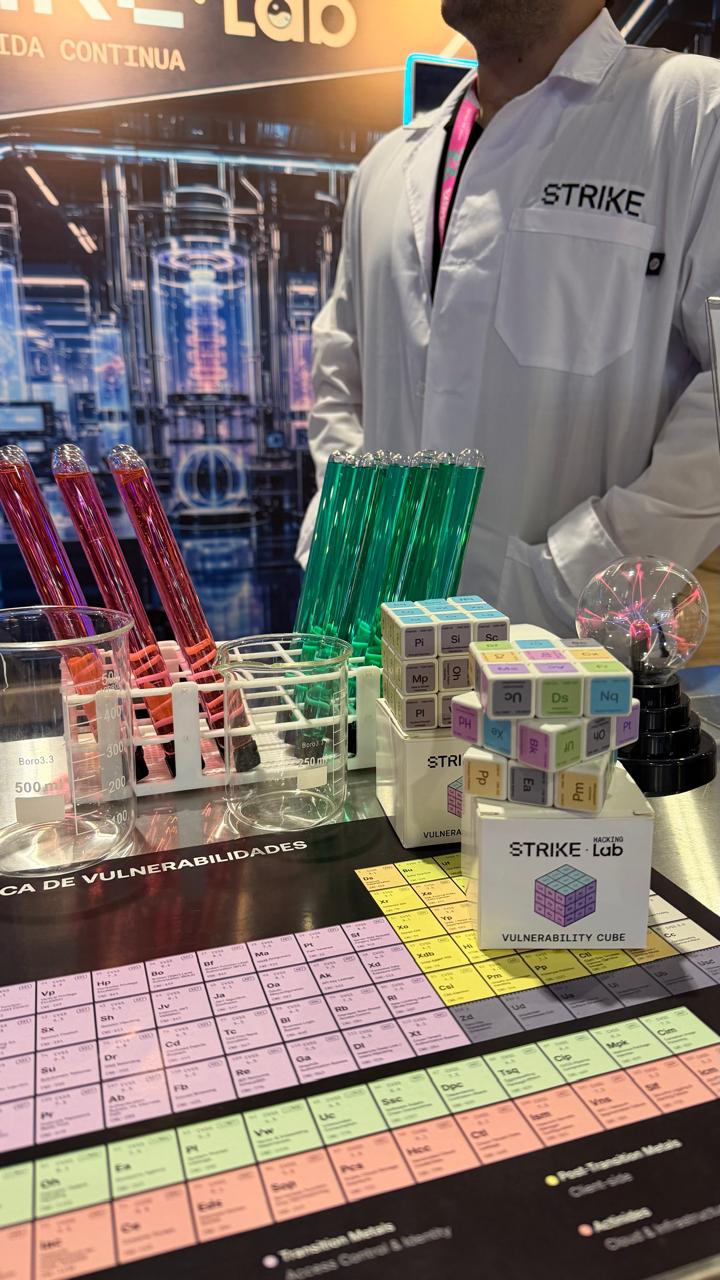
Uma das grandes surpresas do Lab foi nossa tabela periódica de vulnerabilidades, uma releitura da clássica tabela periódica dos elementos químicos, mas com conceitos e vulnerabilidades de segurança.
XSS, SQL Injection, IDOR e muitas outras ganharam seu lugar em uma tabela que rapidamente se tornou um dos itens mais disputados do estande.
A ideia era representar o universo das vulnerabilidades por meio de uma linguagem visual conhecida, combinando referências científicas com a cultura hacker.
E deu certo: muita gente parou para conferir a tabela, procurar vulnerabilidades conhecidas, descobrir outras e perguntar como poderia conseguir uma.
Mas a tabela não ficou só no papel.
Também criamos o Vulnerability Cube, nossa versão do cubo mágico, com a tabela periódica de vulnerabilidades distribuída entre suas faces.
Um objeto que combinava duas coisas que adoramos: resolver problemas e brincar.
Os cubos passaram de mão em mão durante o evento. Alguns visitantes tentavam resolvê-los, outros exploravam suas combinações, e muitos queriam levar um para casa.
No final, sorteamos os cubos entre os participantes, encerrando mais uma das experiências que despertaram a curiosidade de quem passou pelo Lab.
Do laboratório ao palco: Strike na Ekoparty
Nossa participação não terminou no estande. Também estivemos presentes em dois palcos da Ekoparty para compartilhar pesquisas e abrir discussões sobre alguns dos desafios atuais da segurança ofensiva.
The Glass Perimeter: quando a identidade também pode ser atacada
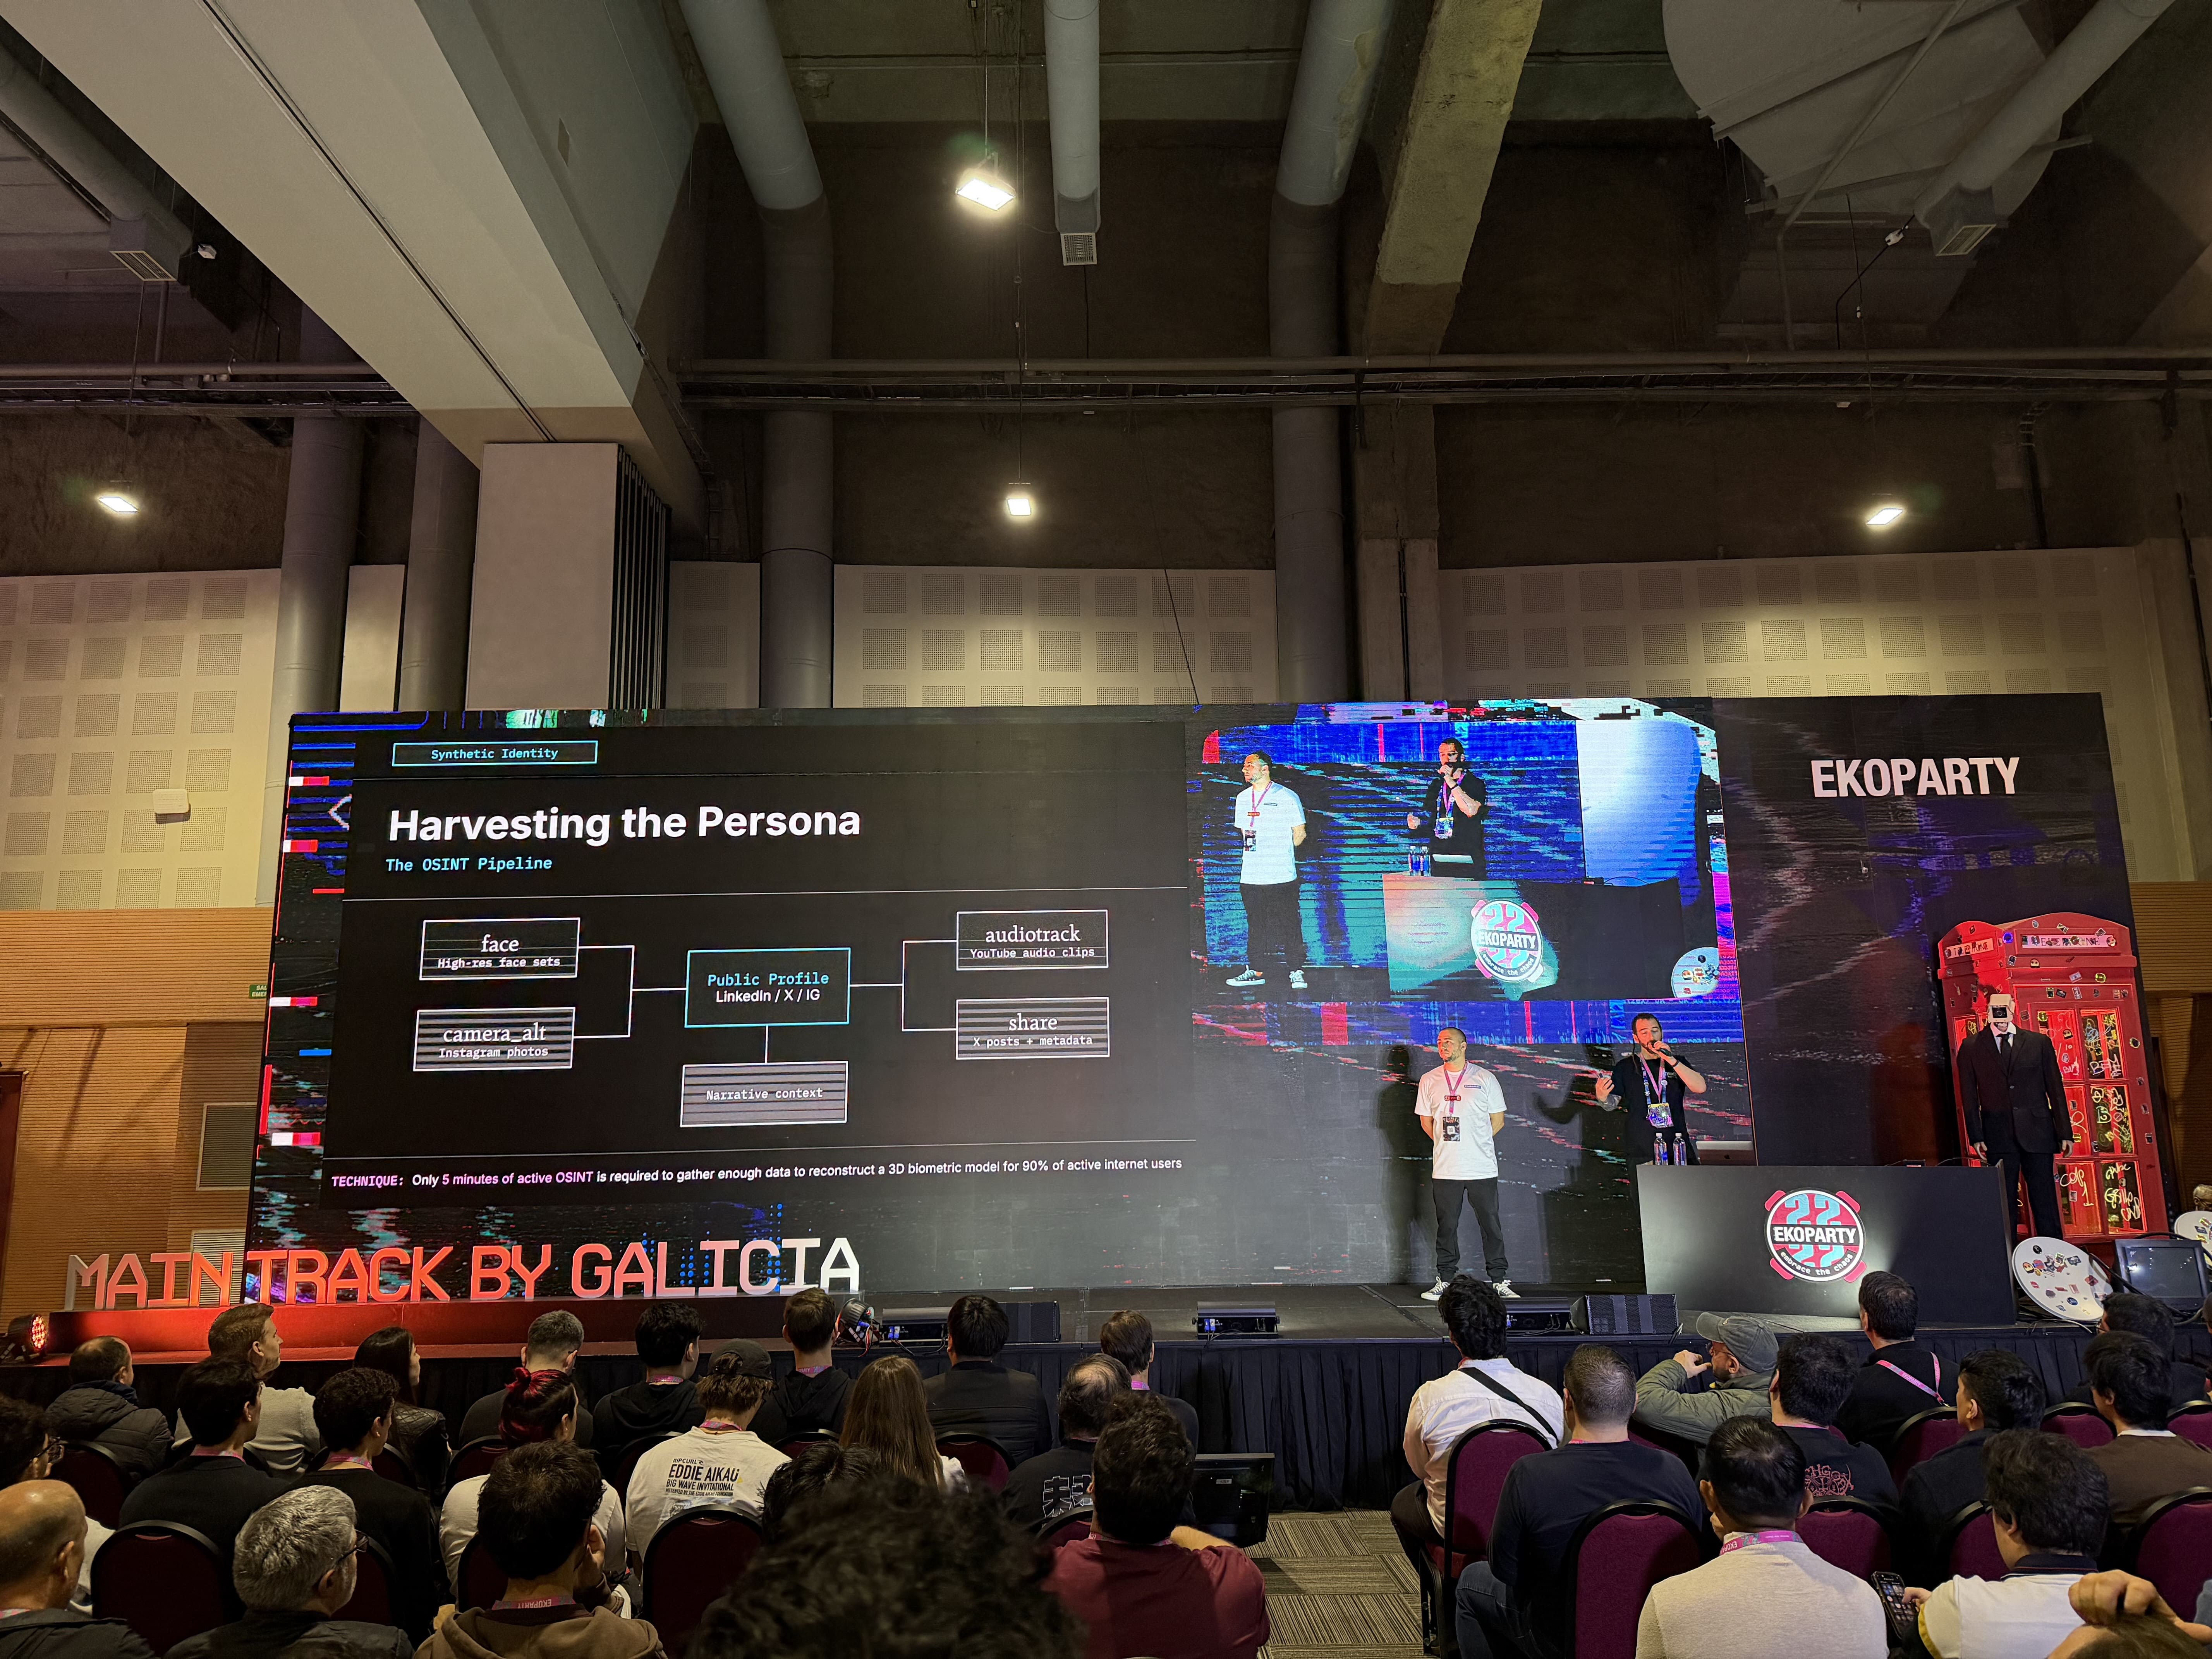
Javier Bernardo, Head of Hacking da Strike, subiu ao palco do Main Track ao lado de Dan Borgogno para apresentar "The Glass Perimeter: Systematic Bypasses in Biometric Frameworks and the Rise of Synthetic Identity".
A pesquisa explorou técnicas para contornar frameworks biométricos e os desafios trazidos pelo avanço das identidades sintéticas.
Por trás da apresentação, houve meses de trabalho, experimentação e validação de técnicas para levar os testes muito além de uma simples prova de conceito.
Como o próprio Javo resumiu:
"Meses questionando premissas, validando técnicas e levando cada teste muito além de uma PoC bonita. Nada disso foi um trabalho individual. O mérito é de toda a equipe por trás dessa pesquisa."
Uma apresentação que reflete uma parte fundamental da nossa cultura: investigar, questionar premissas e comprovar o que acontece quando os sistemas enfrentam cenários reais de ataque.
O novo ROI da cibersegurança: quanto custa chegar tarde?
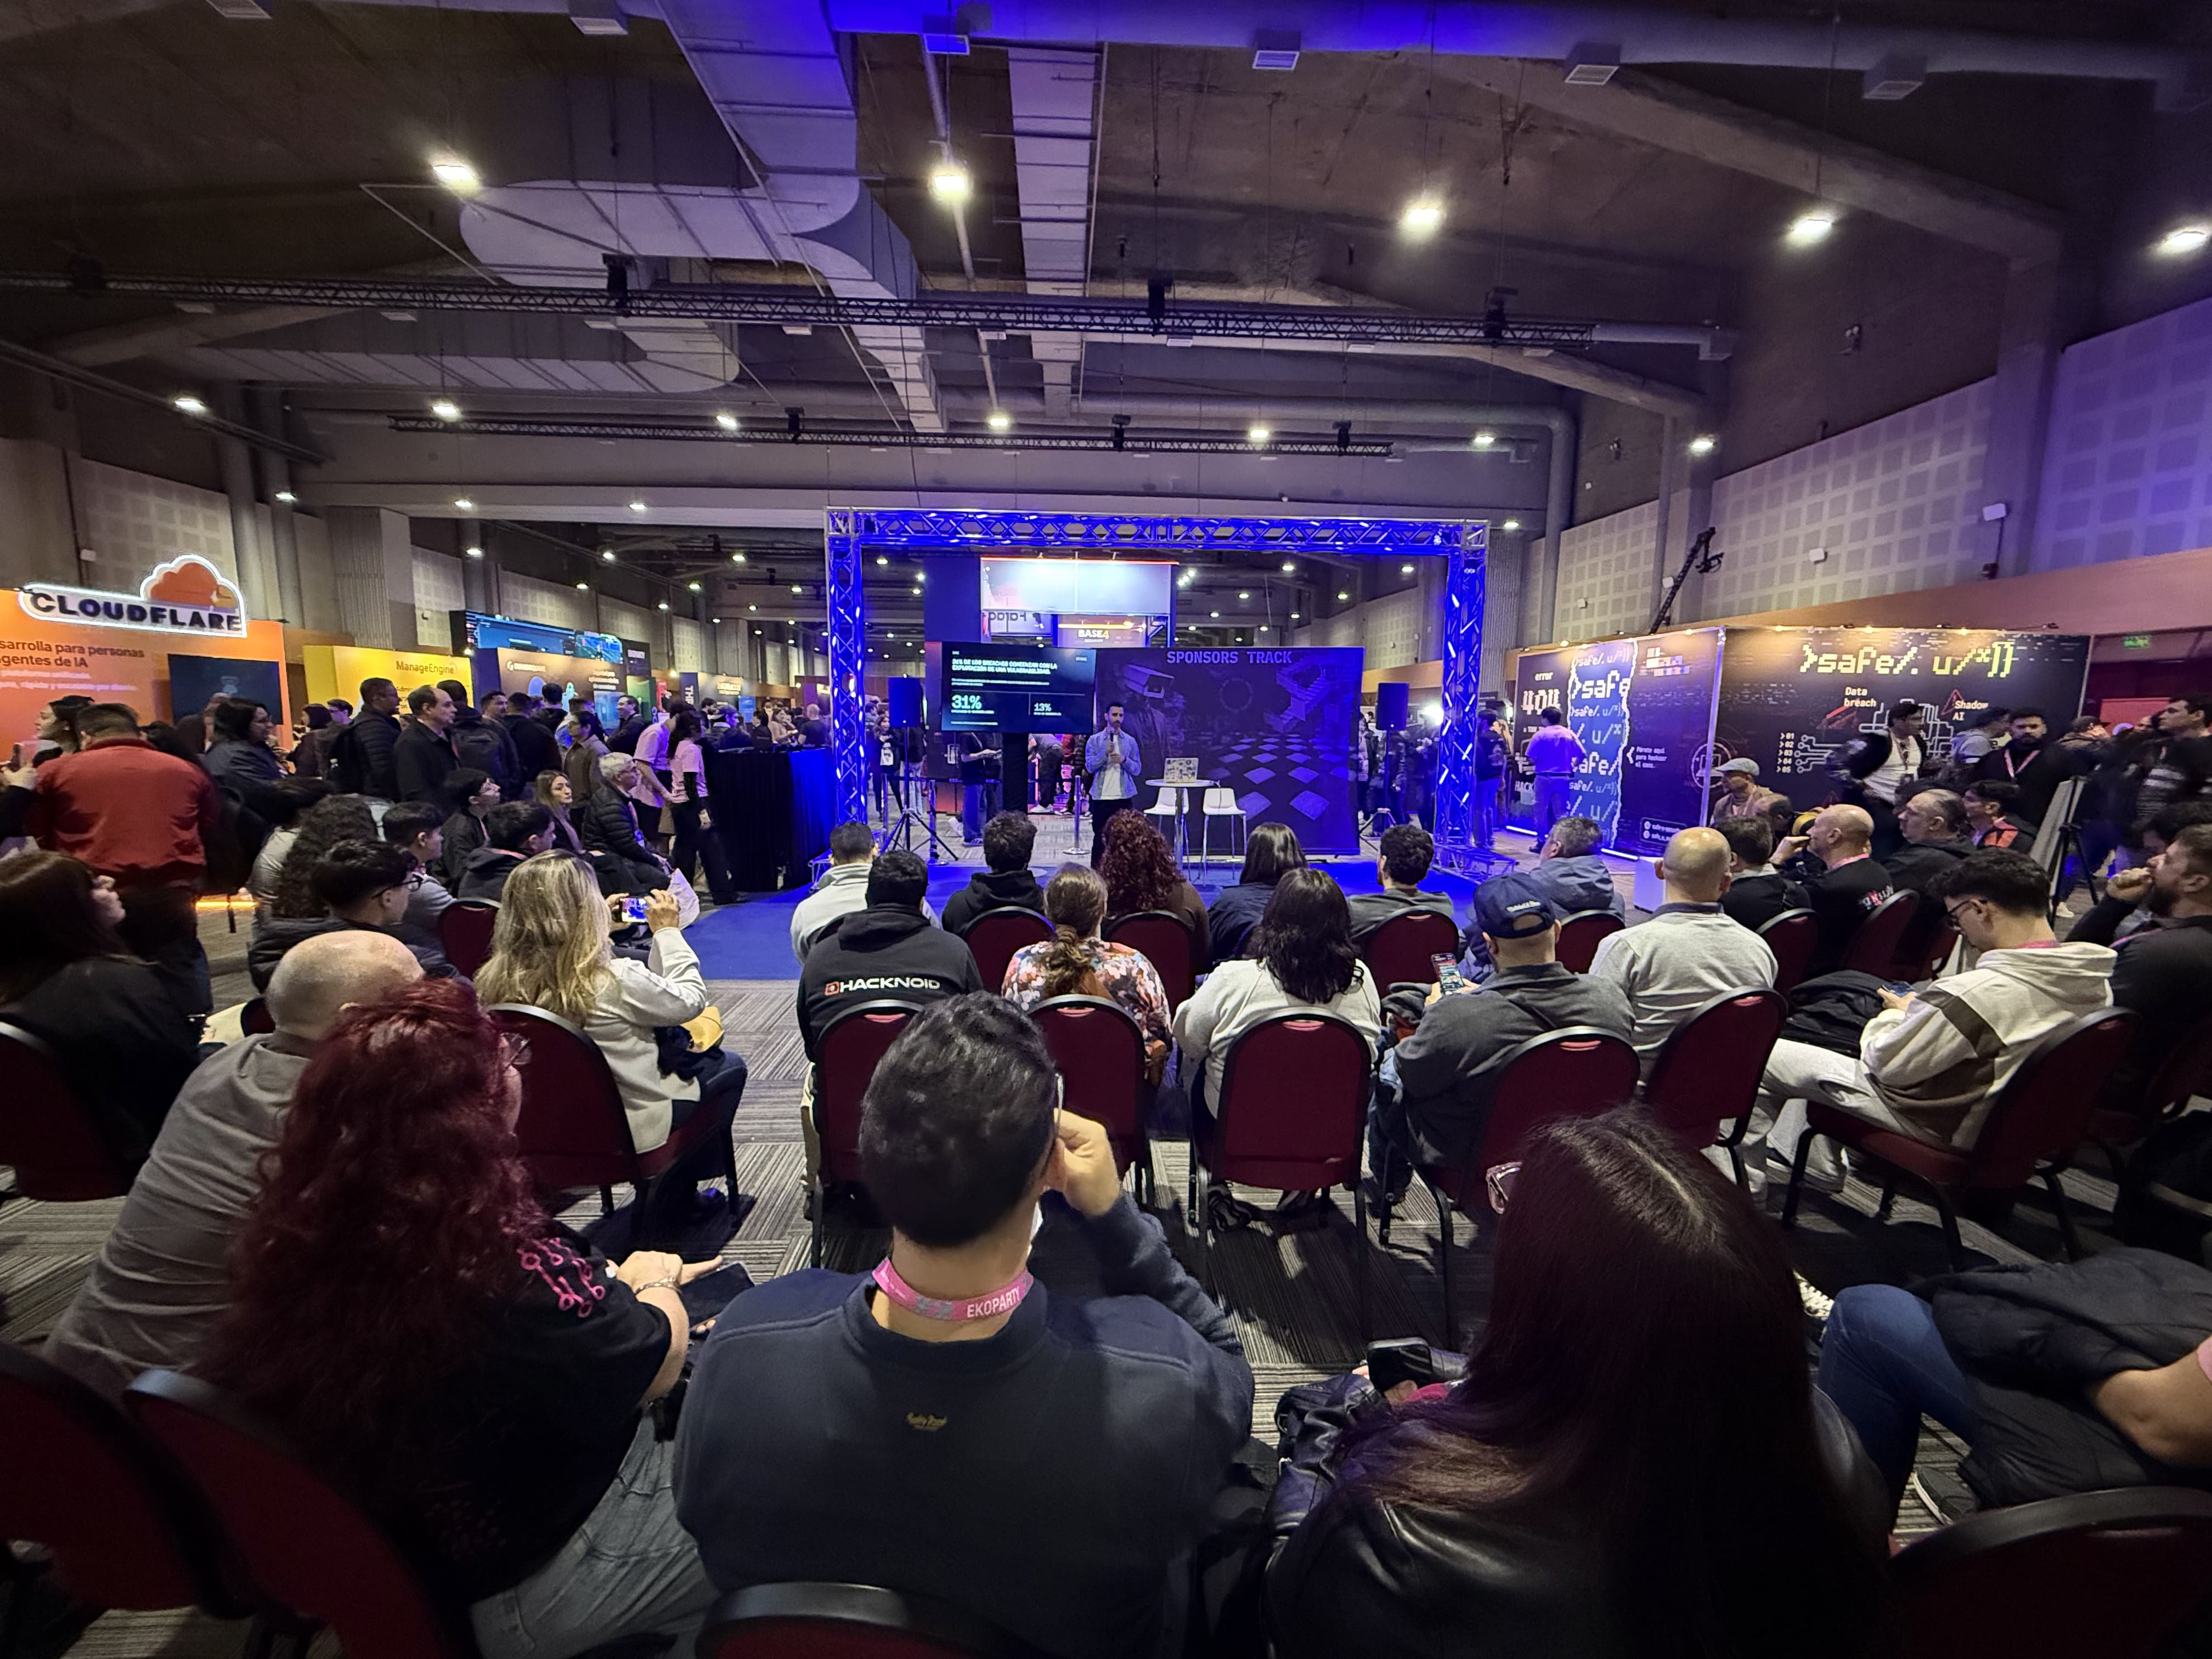
No Sponsors Track, Nicolás Grinberg, Head of Sales da Strike, propôs repensar uma variável que muitas vezes fica de fora da equação do retorno sobre investimento em cibersegurança: o tempo de exposição.
Porque uma vulnerabilidade não começa a representar um risco quando a encontramos. Ela pode estar presente há dias, semanas ou meses antes de ser detectada.
Durante a palestra, Nico explorou como a inteligência artificial e a validação contínua estão mudando os tempos de detecção, validação e remediação de vulnerabilidades.
A ideia central foi que o valor de uma estratégia de segurança não deveria ser medido apenas pela quantidade de vulnerabilidades encontradas ou pelo custo de implementação.
Também importa quanto ela consegue reduzir o tempo de exposição de uma organização.
E isso nos deixa uma pergunta:
Se detectar tarde tem um custo, quanto vale detectar a tempo?
Três dias que nos deixaram muito mais do que números
A Ekoparty é um daqueles eventos que esperamos todos os anos. Não apenas pelas palestras e pesquisas, mas pela oportunidade de encontrar pessoas que compartilham nossa curiosidade sobre como as coisas funcionam e o que acontece quando as colocamos à prova.
Neste ano, o Strike Hacking Lab nos permitiu fazer isso de uma maneira diferente.
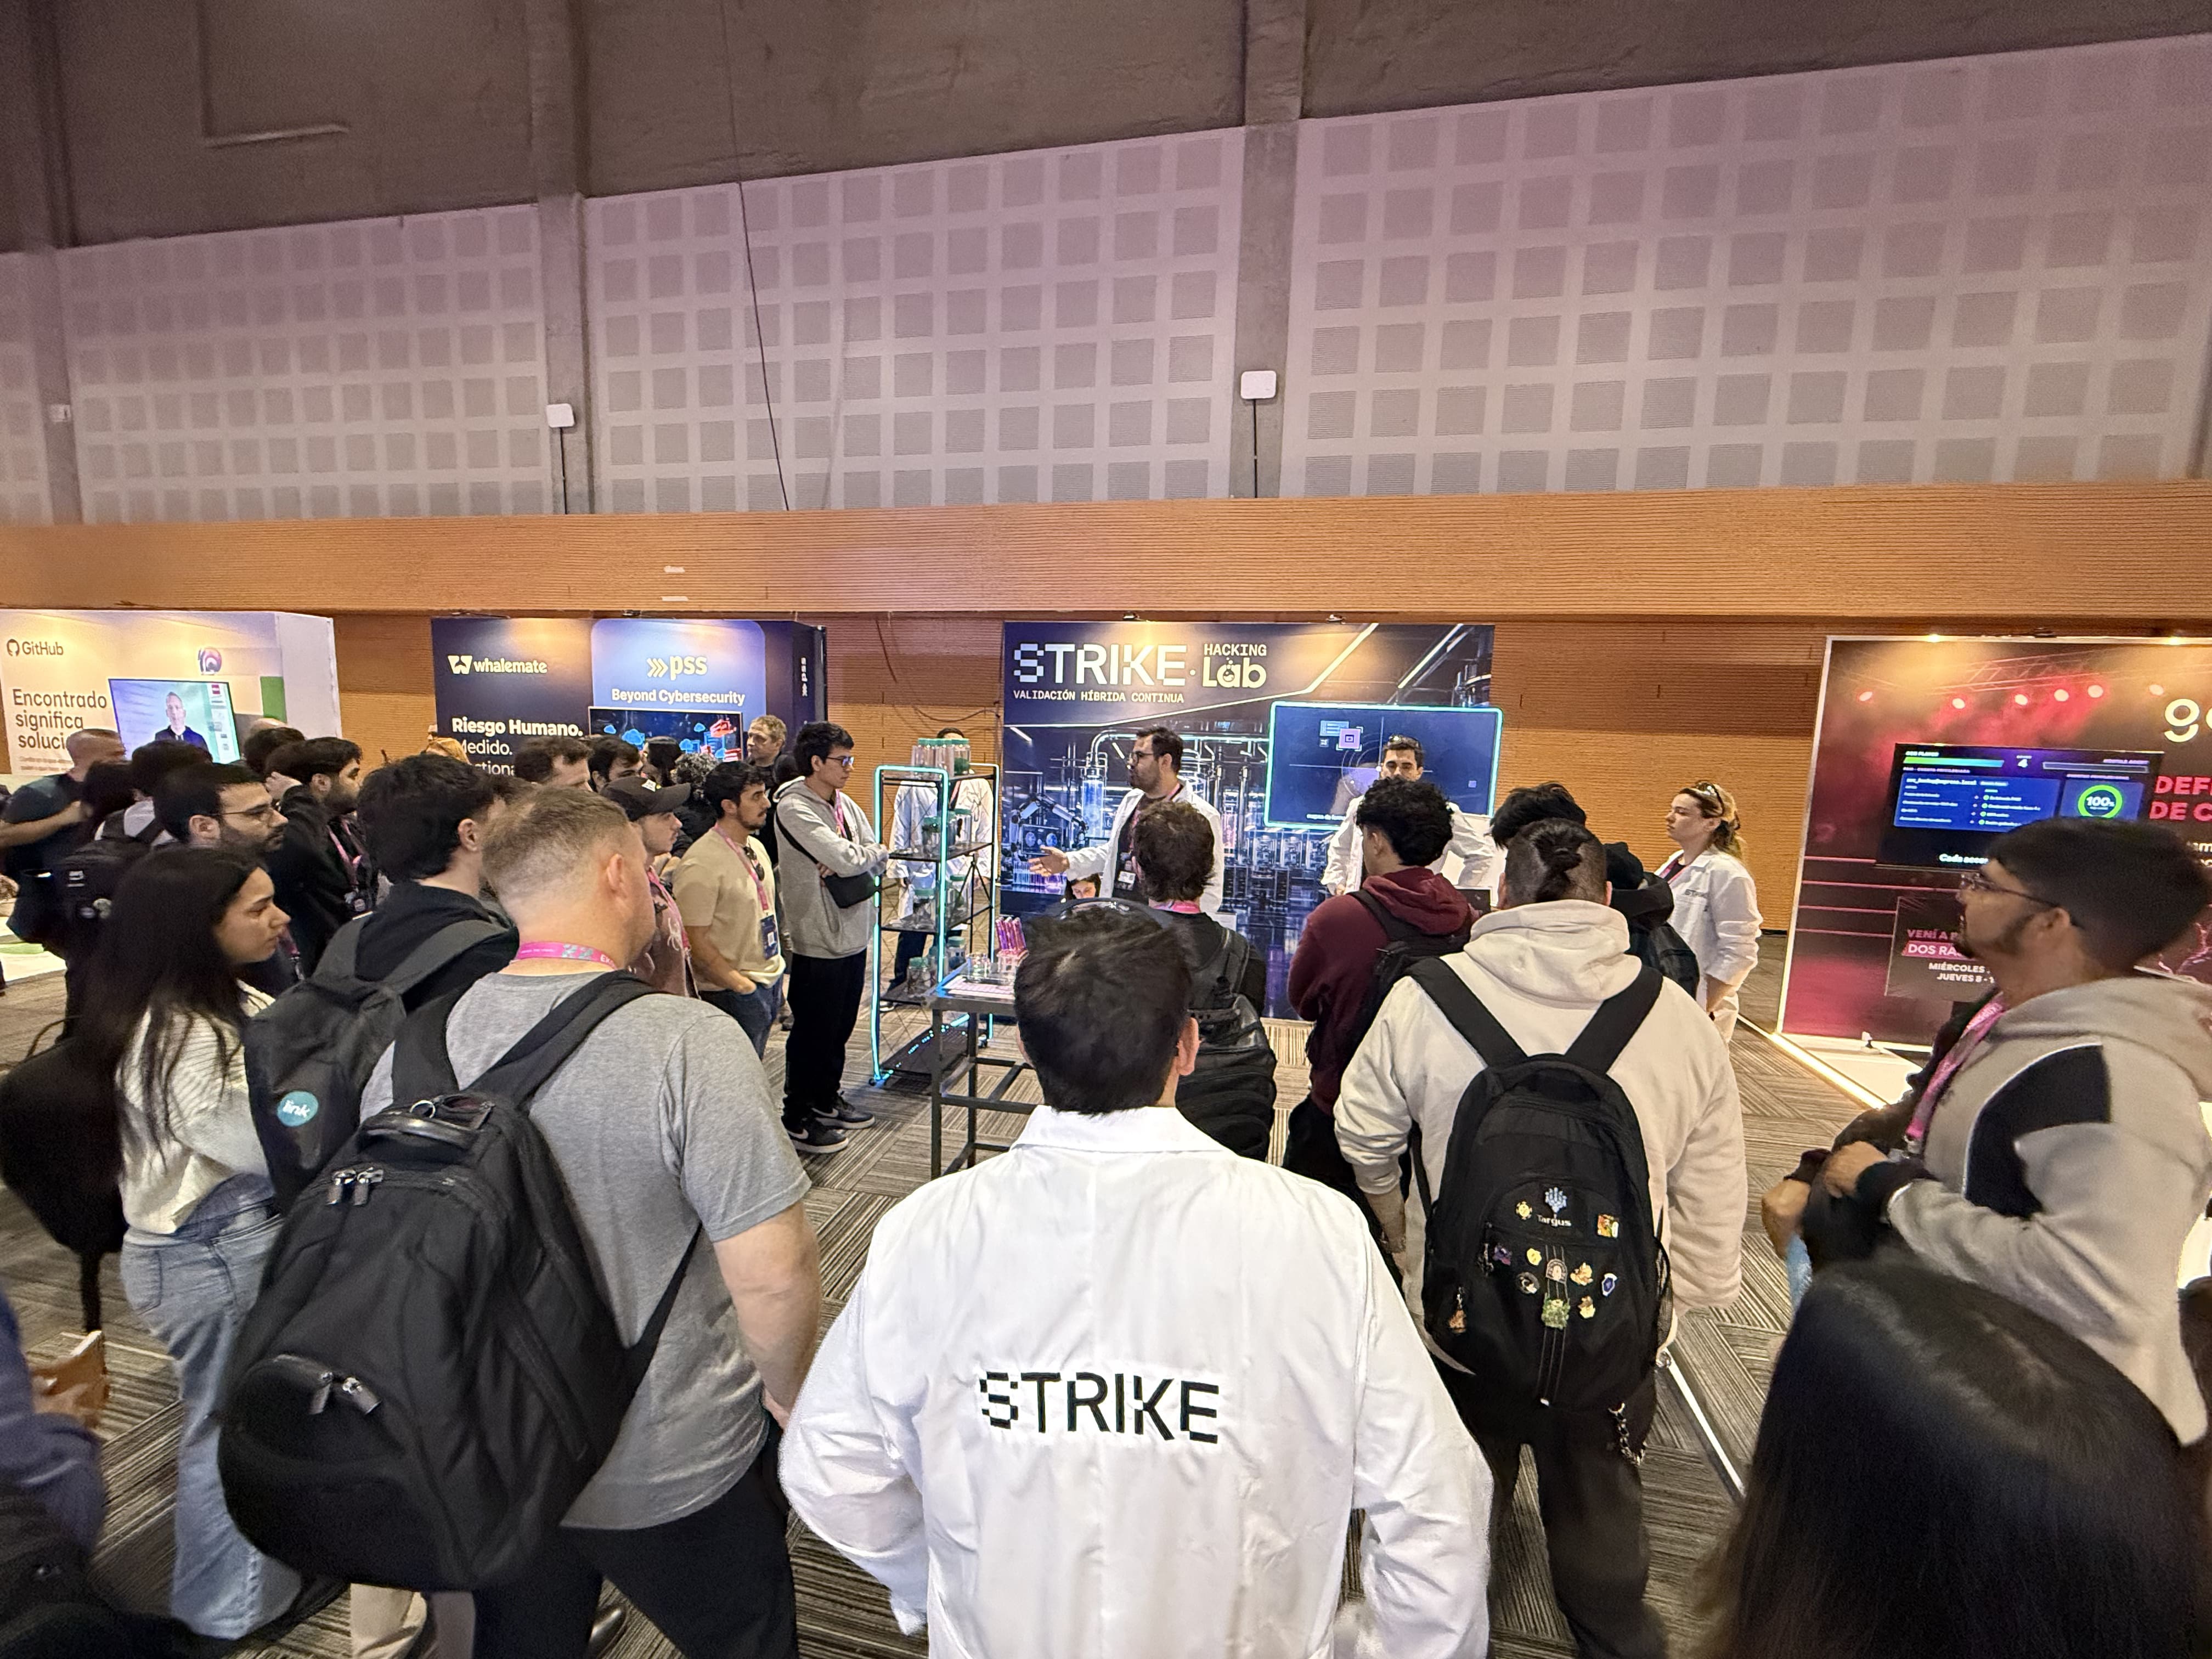
Vimos pessoas correndo contra o relógio para resolver vulnerabilidades, debatendo possíveis soluções, examinando nossos espécimes, tentando resolver o Vulnerability Cube e levando para casa uma tabela periódica de vulnerabilidades.
Também reencontramos clientes, colegas, amigos e hackers da comunidade, além de conhecer muitas pessoas que tiveram seu primeiro contato com a Strike.
Por trás de cada detalhe do Lab, houve muito trabalho das nossas equipes, desde o conceito criativo e o desenvolvimento dos desafios até a preparação de cada amostra, material e experiência.
Obrigado a todas as pessoas que passaram pelo Strike Hacking Lab, aceitaram os desafios, compartilharam seus conhecimentos e fizeram parte desses três dias.
E obrigado à Ekoparty por reunir mais uma vez uma comunidade que nunca deixa de investigar, experimentar e questionar o que já está estabelecido.
Nos vemos na próxima.

Receba insights de segurança ofensiva diretamente na sua caixa de entrada.
Assine a newsletter da Strike para receber estratégias práticas, inteligência de ameaças e análises de especialistas sobre como se manter seguro em um cenário em constante evolução.