Ekoparty 2026: todo lo que pasó en el Strike Hacking Lab
Del 7 al 9 de octubre, transformamos nuestro espacio en Ekoparty Buenos Aires en un laboratorio de seguridad ofensiva. Hubo especímenes sospechosos, desafíos de hacking, experimentos, premios y dos charlas que llevaron la investigación y el debate sobre ciberseguridad a los escenarios del evento.
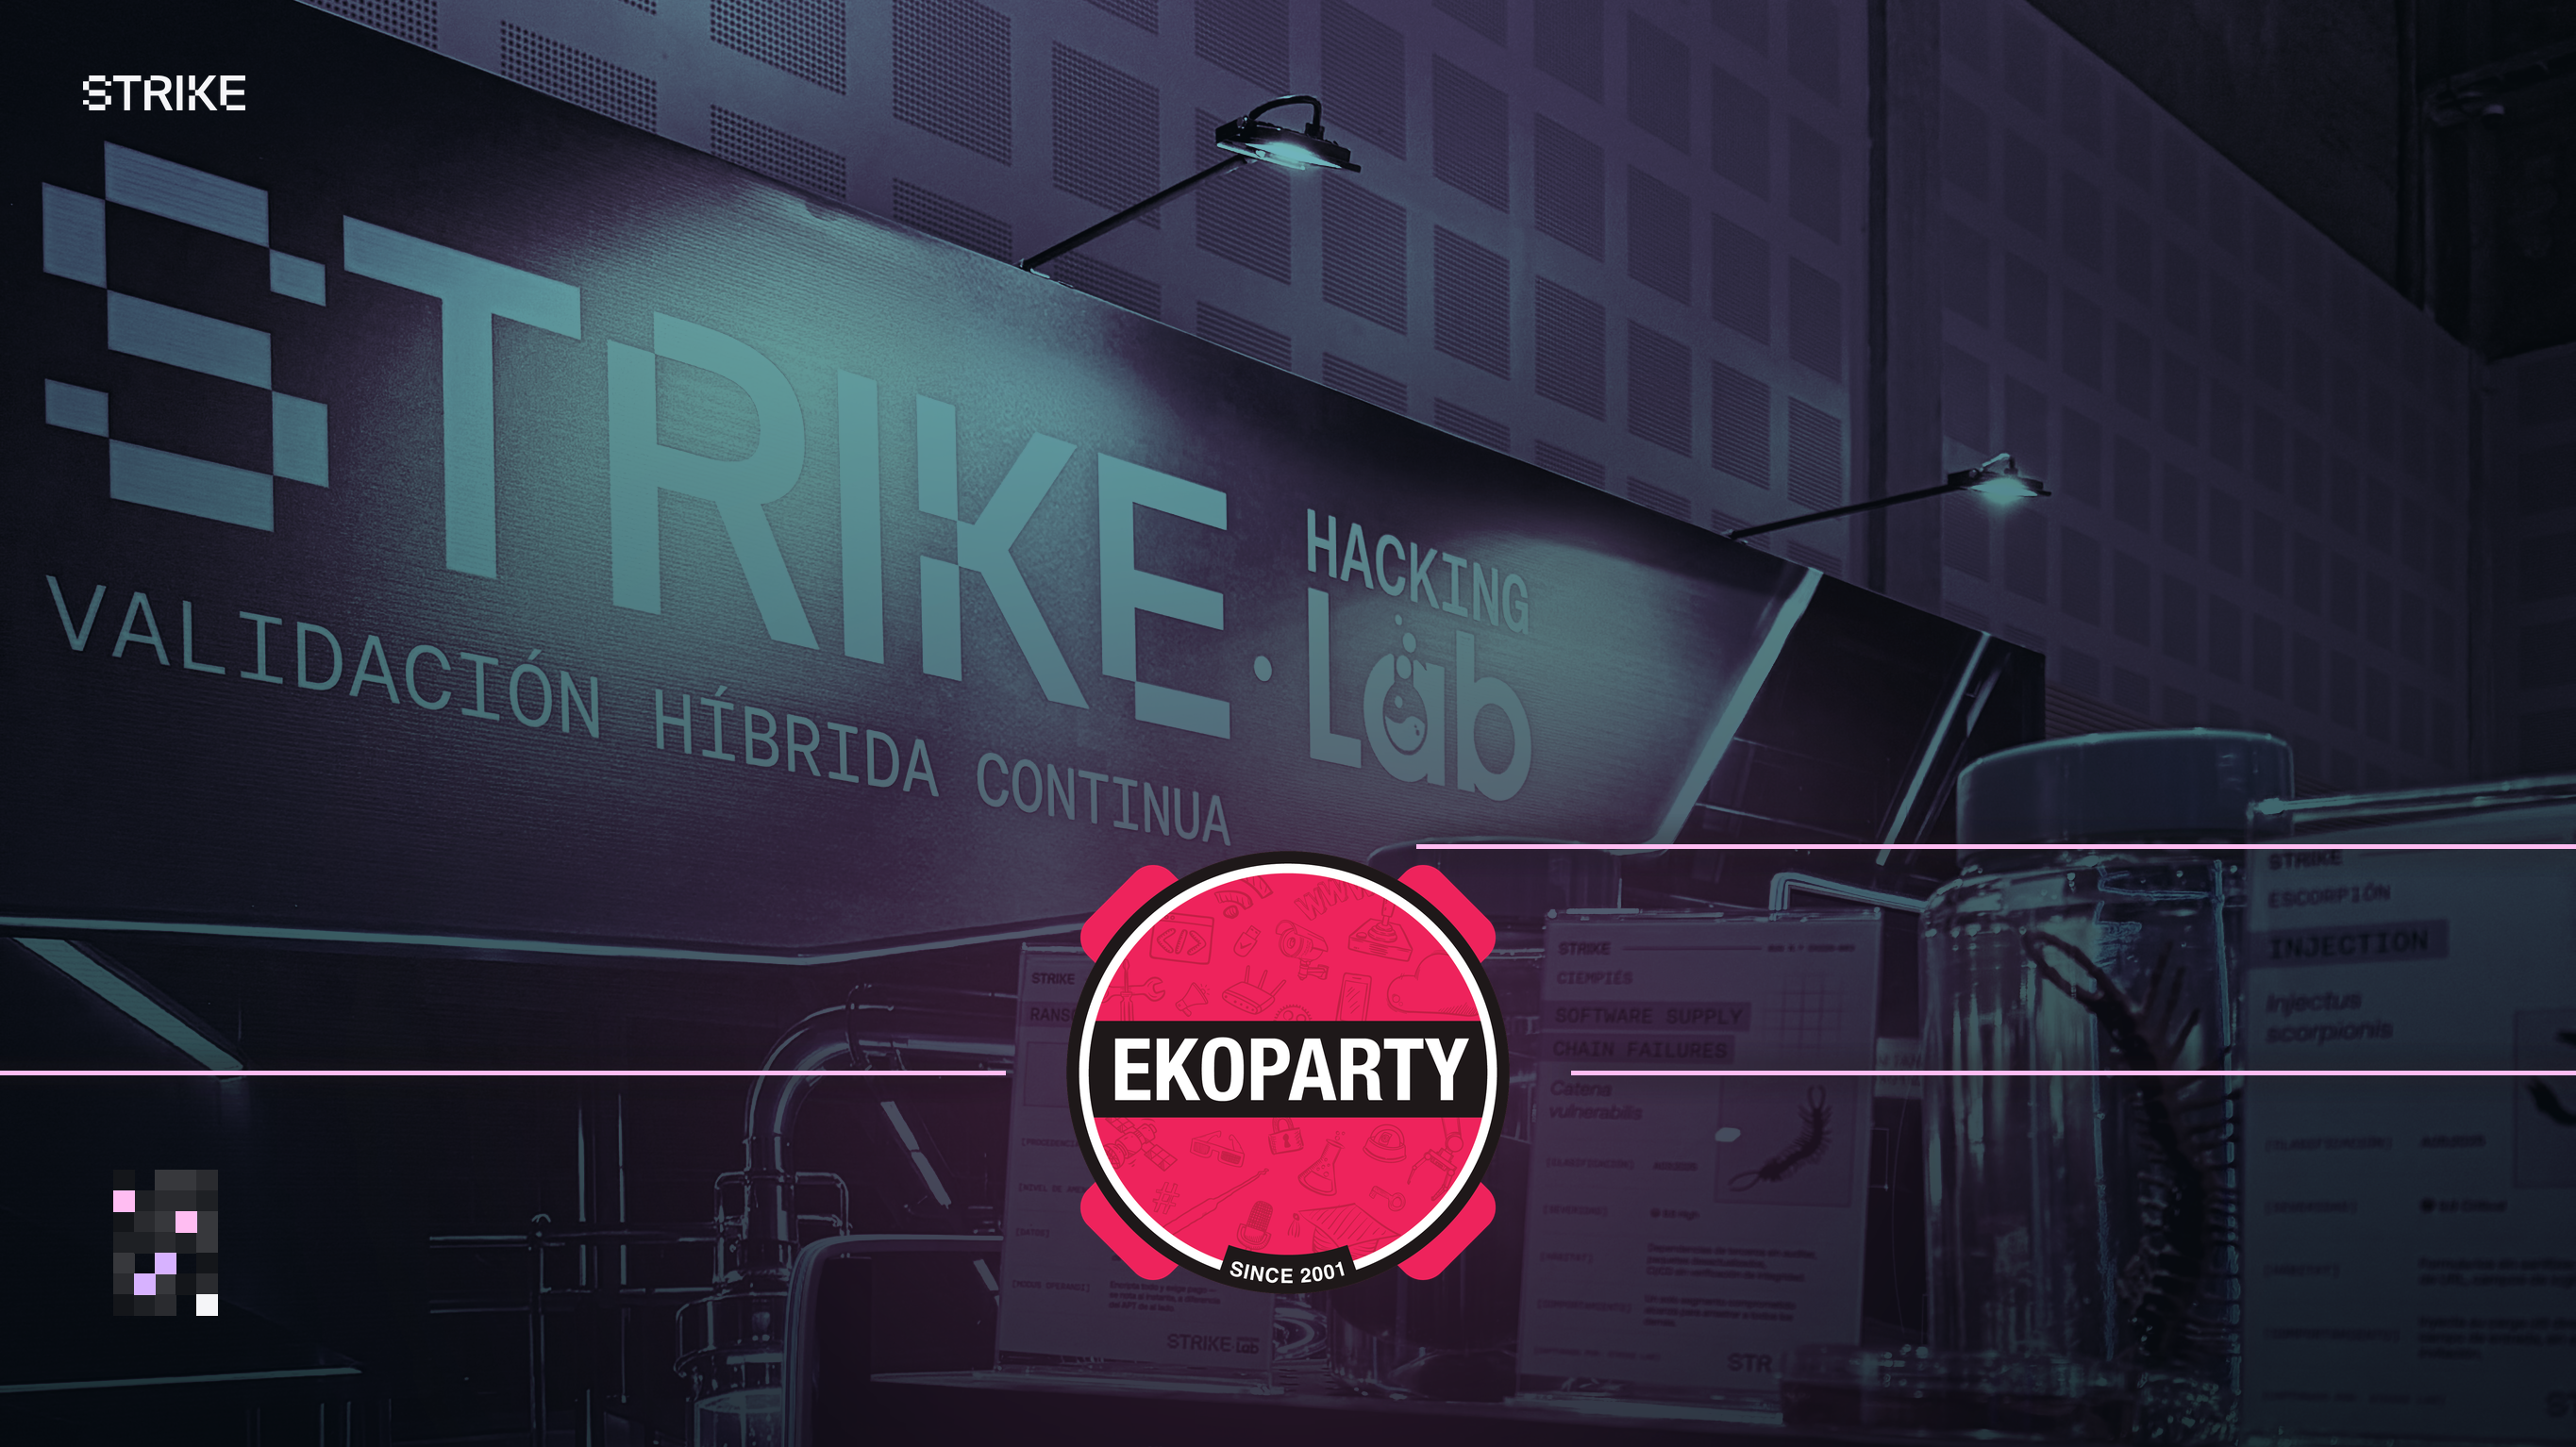
Como todos los años, volvimos a encontrarnos con la comunidad de ciberseguridad en Ekoparty Buenos Aires. Pero esta vez decidimos hacer algo diferente: convertir nuestro booth en un laboratorio donde las vulnerabilidades fueran las protagonistas.
Así nació Strike Hacking Lab, una experiencia que combinó hacking, ciencia, creatividad y una buena dosis de experimentación.
Durante tres días, nuestro espacio en la Sala A se llenó de personas dispuestas a investigar, resolver desafíos, descubrir especímenes y poner a prueba sus habilidades.
Y sí, hasta nuestro equipo cambió su vestimenta habitual por guardapolvos y gafas de laboratorio.
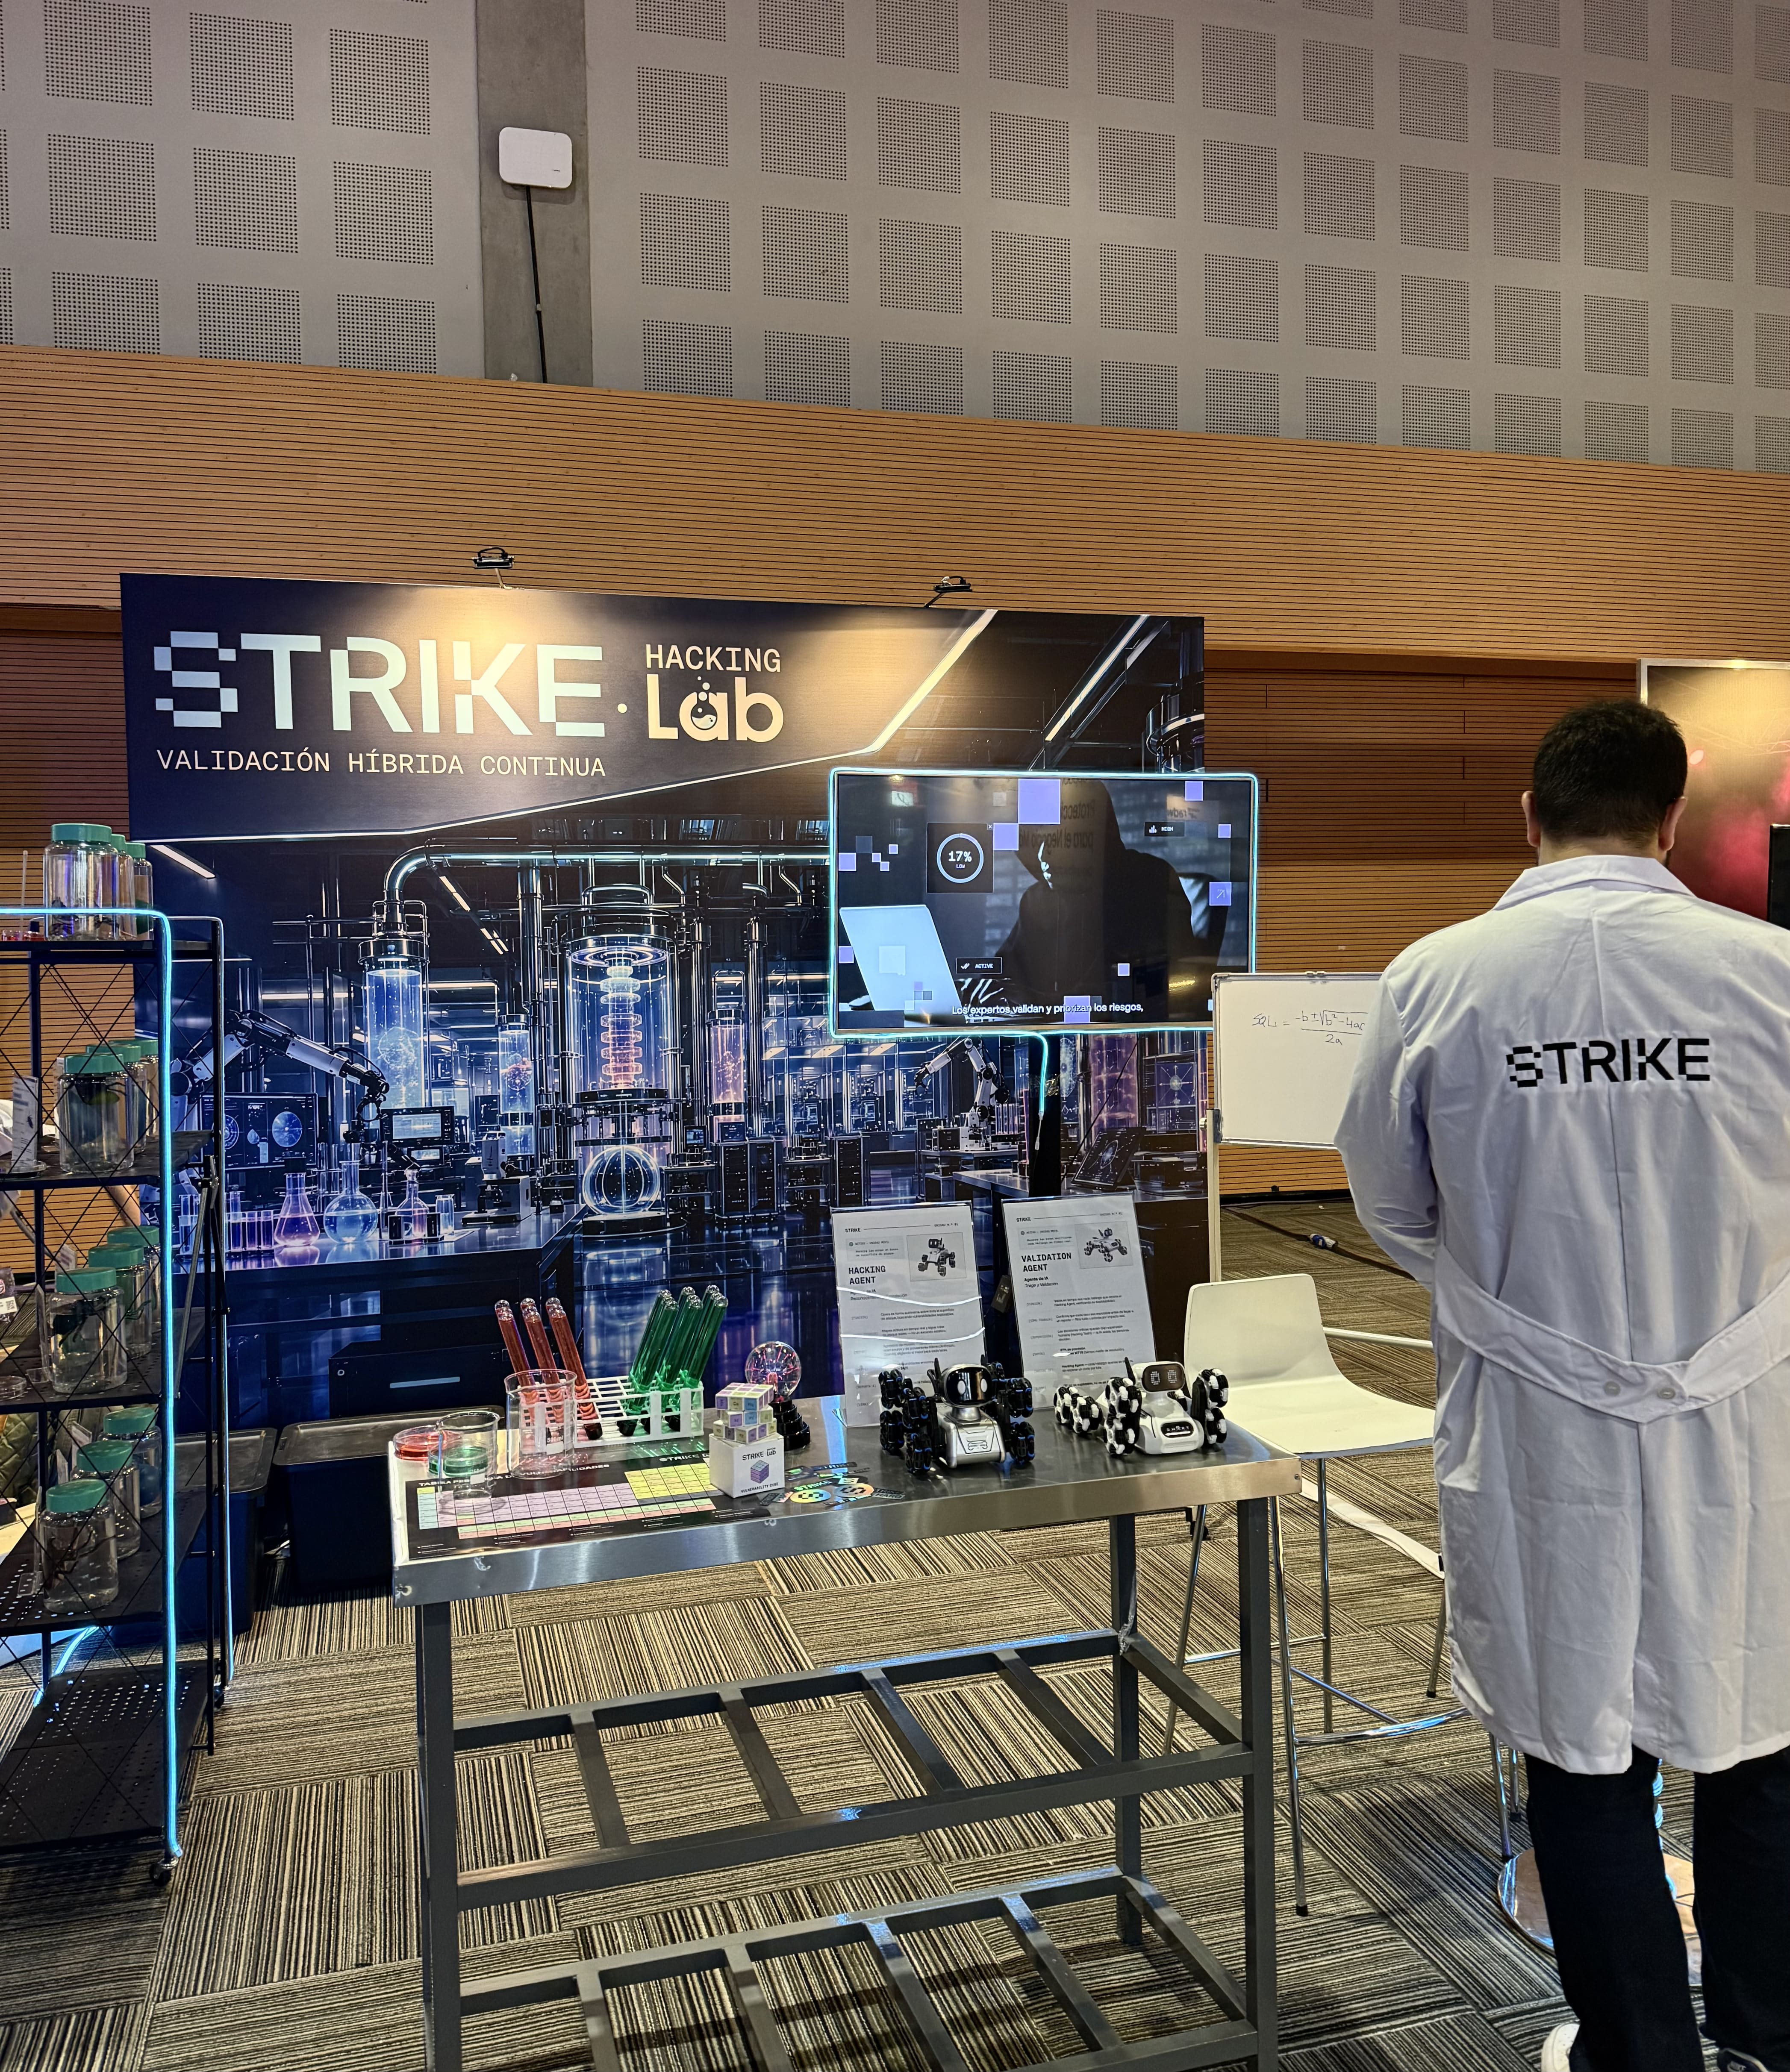
Bienvenidos al Strike Hacking Lab
La idea era simple: llevar algunos conceptos de seguridad ofensiva fuera de la pantalla y convertirlos en algo que las personas pudieran ver, tocar y experimentar.
El laboratorio tenía de todo: tubos de ensayo, luces, esferas de plasma, muestras en observación y una colección bastante particular de especímenes.
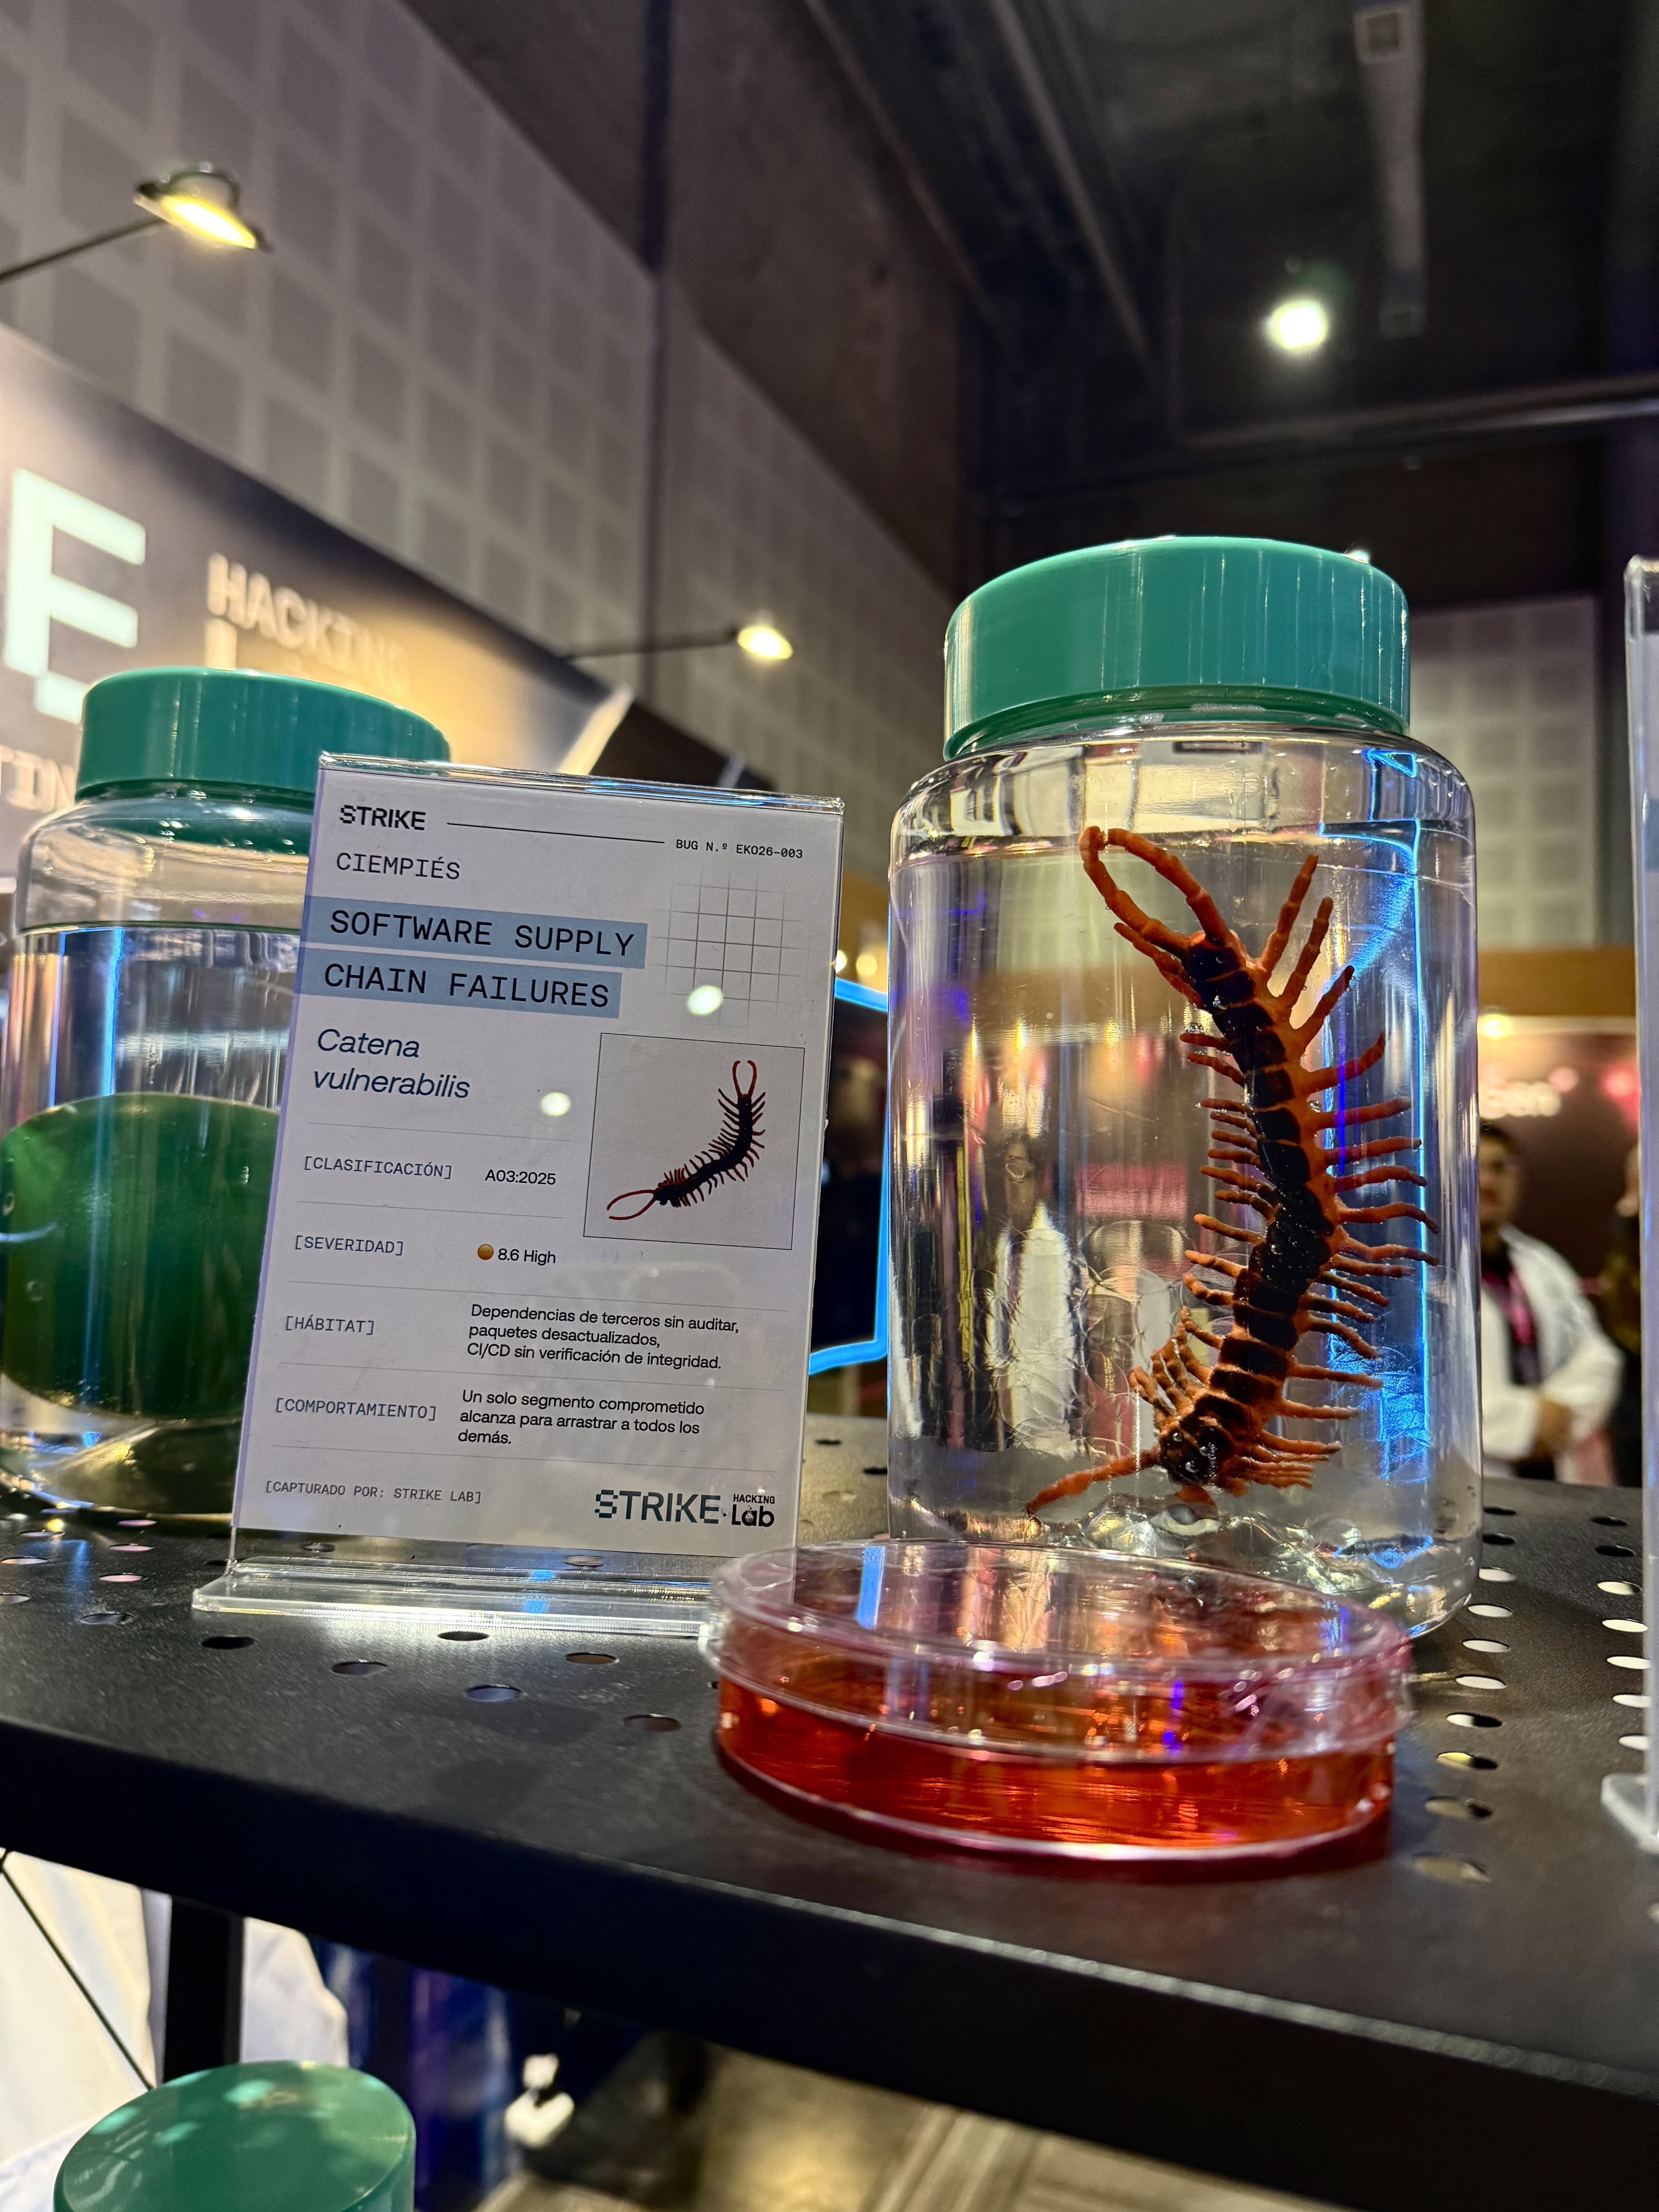
En una de las estanterías, distintos frascos contenían criaturas que representaban vulnerabilidades capturadas y puestas bajo análisis. Cada una tenía su propia ficha de laboratorio, con nombre, clasificación, nivel de amenaza y comportamiento.
Había especímenes de ransomware, software supply chain failures y otras amenazas conocidas. Incluso teníamos especímenes todavía sin identificar, porque en seguridad no todo lo que parece sospechoso tiene un diagnóstico inmediato.
El concepto detrás de esta colección también tenía su paralelo con la seguridad ofensiva: encontrar algo sospechoso es solo el comienzo. Después hay que investigarlo, entender su comportamiento, confirmar el riesgo y determinar cómo resolverlo.
Y mientras algunos visitantes examinaban las muestras, otros se preparaban para entrar en la parte más competitiva del laboratorio.
Cinco minutos. Un desafío. ¿Pudiste resolverlo?
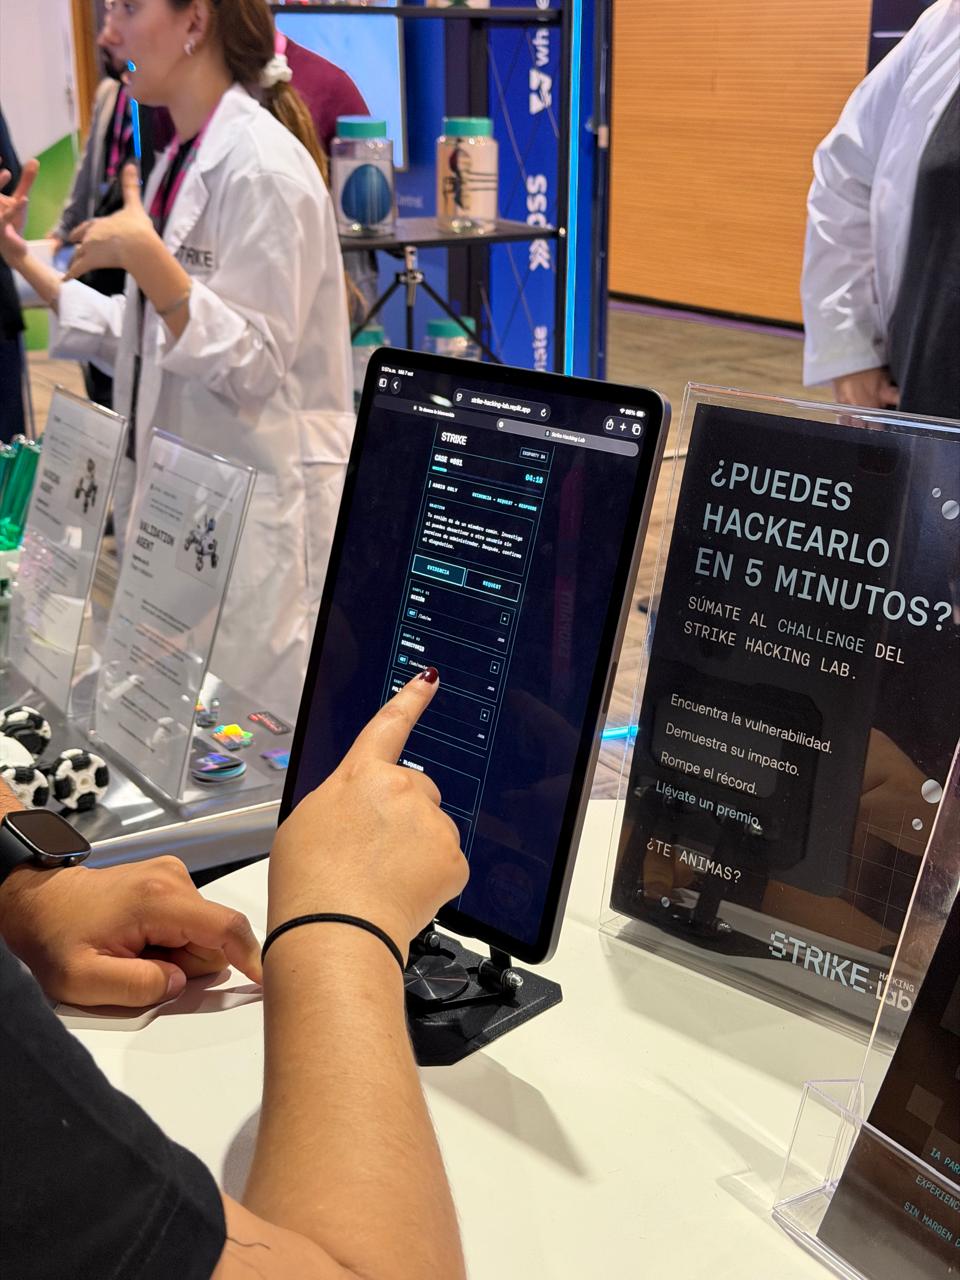
Uno de los grandes protagonistas de nuestra participación fue el Strike Hacking Challenge, un juego interactivo que invitaba a los participantes a ponerse en el lugar de un hacker.
La dinámica era directa: cada participante recibía uno de ocho casos de seguridad y tenía cinco minutos para investigar, experimentar y resolver el desafío.
No era una trivia ni un cuestionario de conocimientos. Había que analizar el escenario, identificar qué estaba pasando y demostrar cómo podía explotarse una vulnerabilidad.
El tiempo corría y cada segundo contaba.
Durante los tres días, el challenge mantuvo una actividad constante. Siempre había alguien frente a la pantalla intentando resolver un caso, superar un récord o descubrir qué se le había escapado.
Y quienes conseguían destacarse por sus tiempos podían llevarse premios.
El Hacking Challenge en números
- +250 participaciones registradas durante el evento.
- 53 desafíos resueltos exitosamente.
- 21,9% de tasa de resolución: aproximadamente uno de cada cinco intentos terminó con éxito.
- 1 minuto y 55 segundos de tiempo promedio entre los desafíos resueltos.
- 8 casos diferentes que pusieron a prueba distintas habilidades.
Los resultados también dejaron algunos datos interesantes.
El caso #066 fue el más resuelto, con una tasa de éxito del 46,7%. En el extremo opuesto, el #154 terminó sin una sola resolución.
Y aunque cada participante disponía de cinco minutos, quienes lograron resolver sus casos necesitaron, en promedio, menos de dos.
Los números confirmaron algo que queríamos conseguir desde el principio: un desafío que realmente exigiera investigar y experimentar, pero que también invitara a seguir intentándolo mentalmente incluso después de que se agotara el tiempo.
Porque encontrar una vulnerabilidad es una cosa. Entender cómo explotarla y demostrar su impacto es otra.
La tabla periódica de vulnerabilidades que todos querían
No todo sucedía frente a una pantalla.
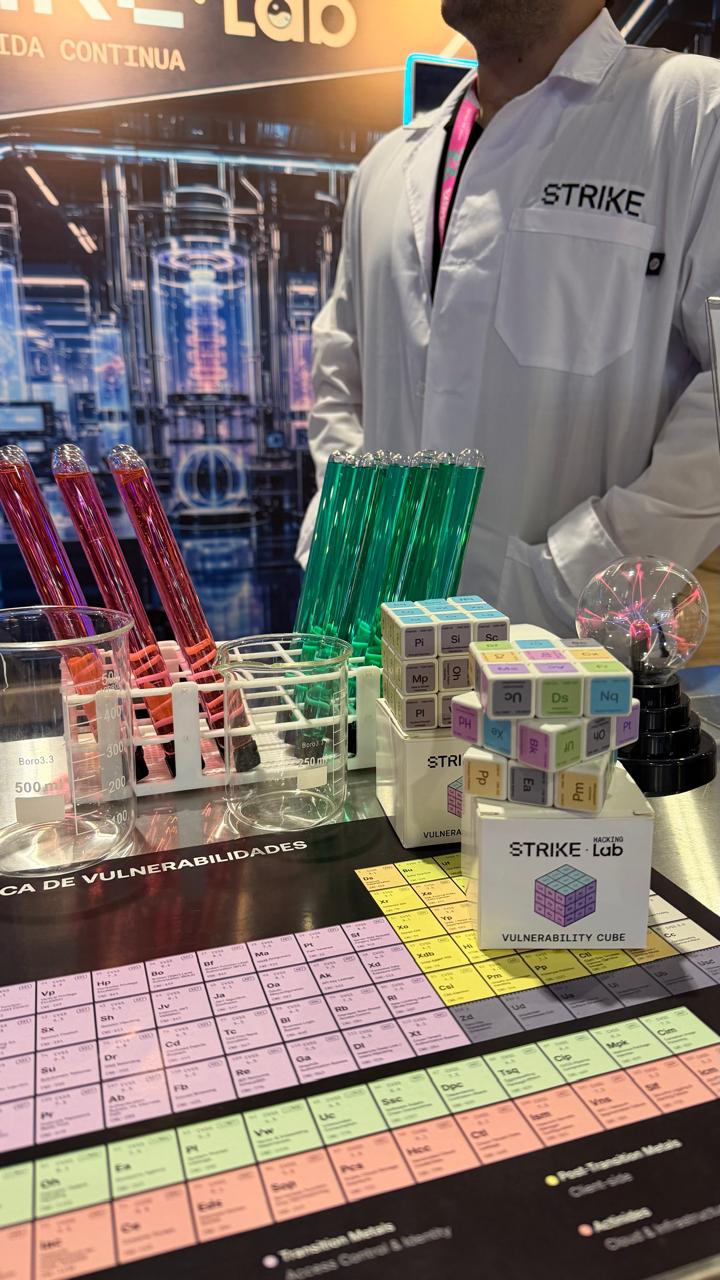
Una de las grandes sorpresas del Lab fue nuestra tabla periódica de vulnerabilidades, una reinterpretación de la clásica tabla de elementos químicos, pero con conceptos y vulnerabilidades de seguridad.
XSS, SQL Injection, IDOR y muchas otras encontraron su lugar en una tabla que rápidamente se convirtió en uno de los objetos más buscados del booth.
La idea era representar el universo de vulnerabilidades con un lenguaje visual conocido, combinando referencias científicas con cultura hacker.
Y funcionó: muchísimas personas se acercaron a verla, buscar vulnerabilidades conocidas, descubrir otras y preguntar cómo podían conseguir una.
Pero la tabla no se quedó solamente en el papel.
También creamos el Vulnerability Cube, nuestra versión del cubo de Rubik, con una tabla periódica de vulnerabilidades distribuida entre sus caras.
Un objeto que combinaba dos cosas que nos encantan: resolver problemas y jugar.
Los cubos pasaron de mano en mano durante el evento. Algunos intentaban resolverlos, otros exploraban sus combinaciones y muchos querían llevarse uno a casa.
Al final, sorteamos los cubos entre los participantes, cerrando otra de las experiencias que más curiosidad despertaron en el Lab.
Del laboratorio al escenario: Strike en Ekoparty
Nuestra participación no terminó en el booth. También estuvimos presentes en dos escenarios de Ekoparty para compartir investigaciones y abrir conversaciones sobre algunos de los desafíos actuales de la seguridad ofensiva.
The Glass Perimeter: cuando la identidad también puede ser atacada
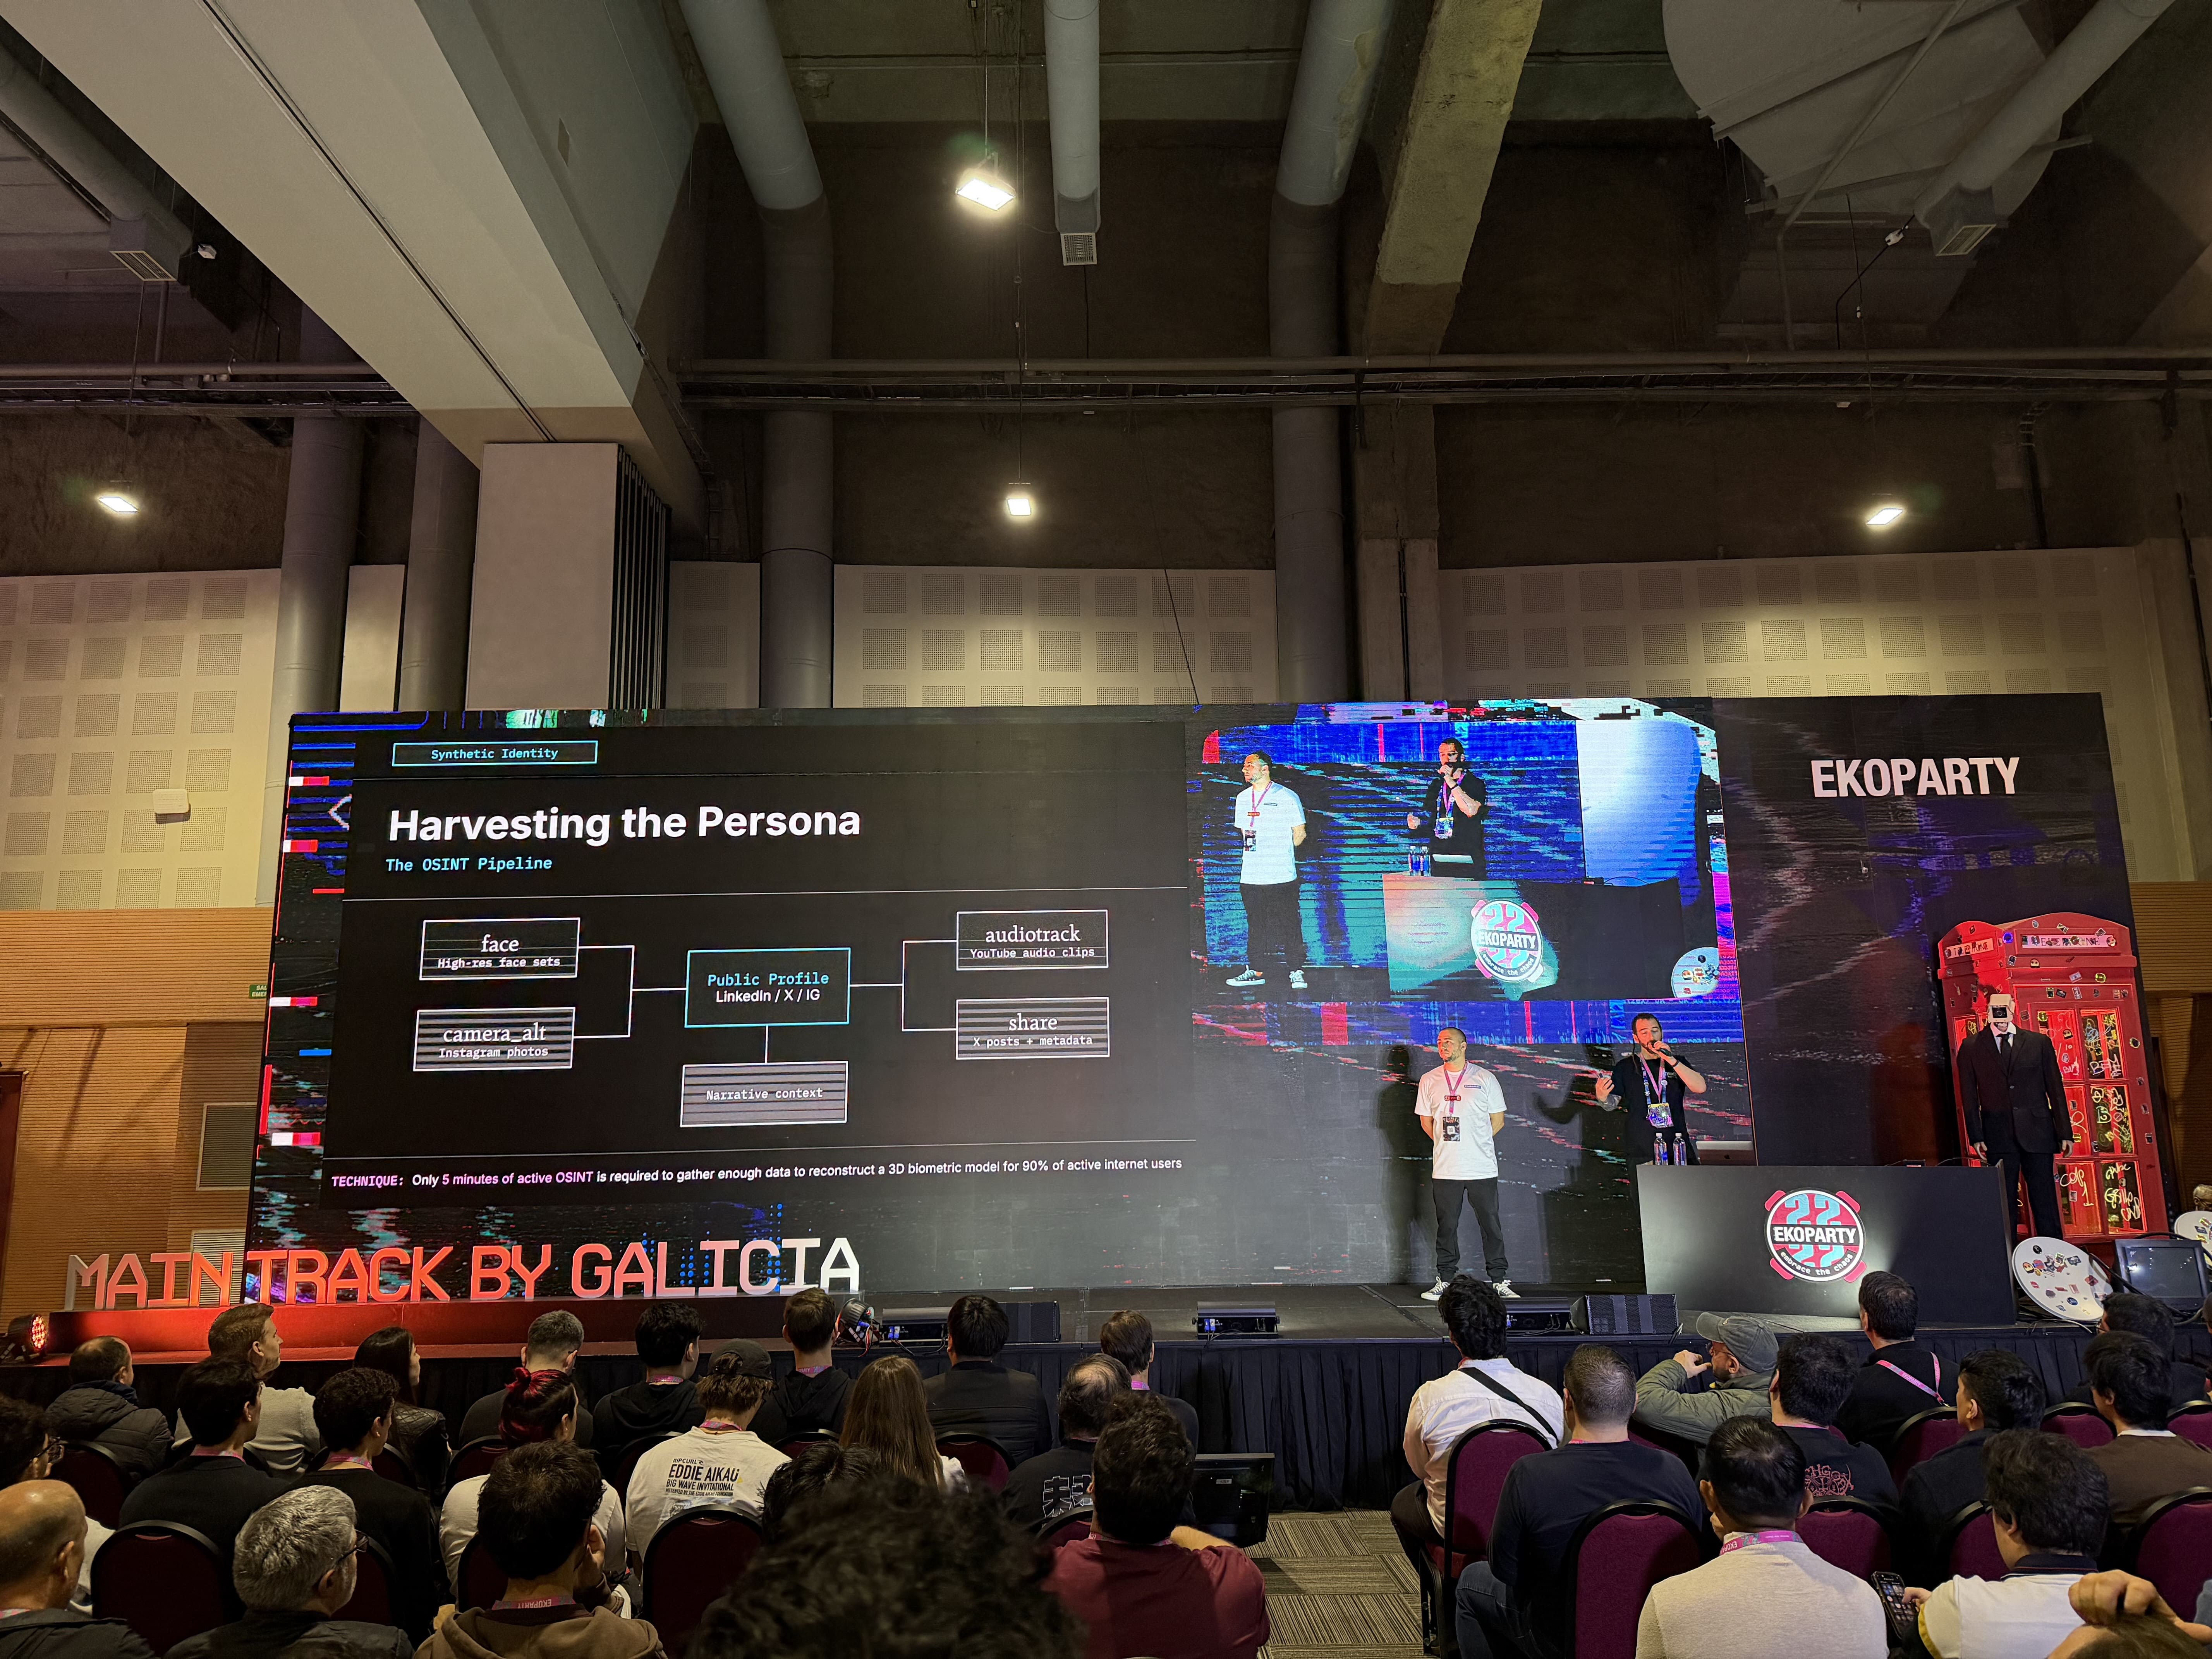
Javier Bernardo, Head of Hacking de Strike, llegó al Main Track junto a Dan Borgogno para presentar “The Glass Perimeter: Systematic Bypasses in Biometric Frameworks and the Rise of Synthetic Identity”.
La investigación exploró técnicas para vulnerar frameworks biométricos y los desafíos que plantea el avance de las identidades sintéticas.
Detrás de la presentación hubo meses de trabajo, experimentación y validación de técnicas para llevar las pruebas mucho más allá de una demostración conceptual.
Como lo resumió el propio Javo:
“Meses rompiendo supuestos, validando técnicas y llevando cada prueba mucho más allá de una PoC linda. Nada de esto es individual, es de todo el equipo que está detrás.”
Una presentación que refleja una parte fundamental de nuestra cultura: investigar, cuestionar supuestos y comprobar qué sucede cuando los sistemas se enfrentan a escenarios reales de ataque.
El nuevo ROI de la ciberseguridad: ¿cuánto cuesta llegar tarde?
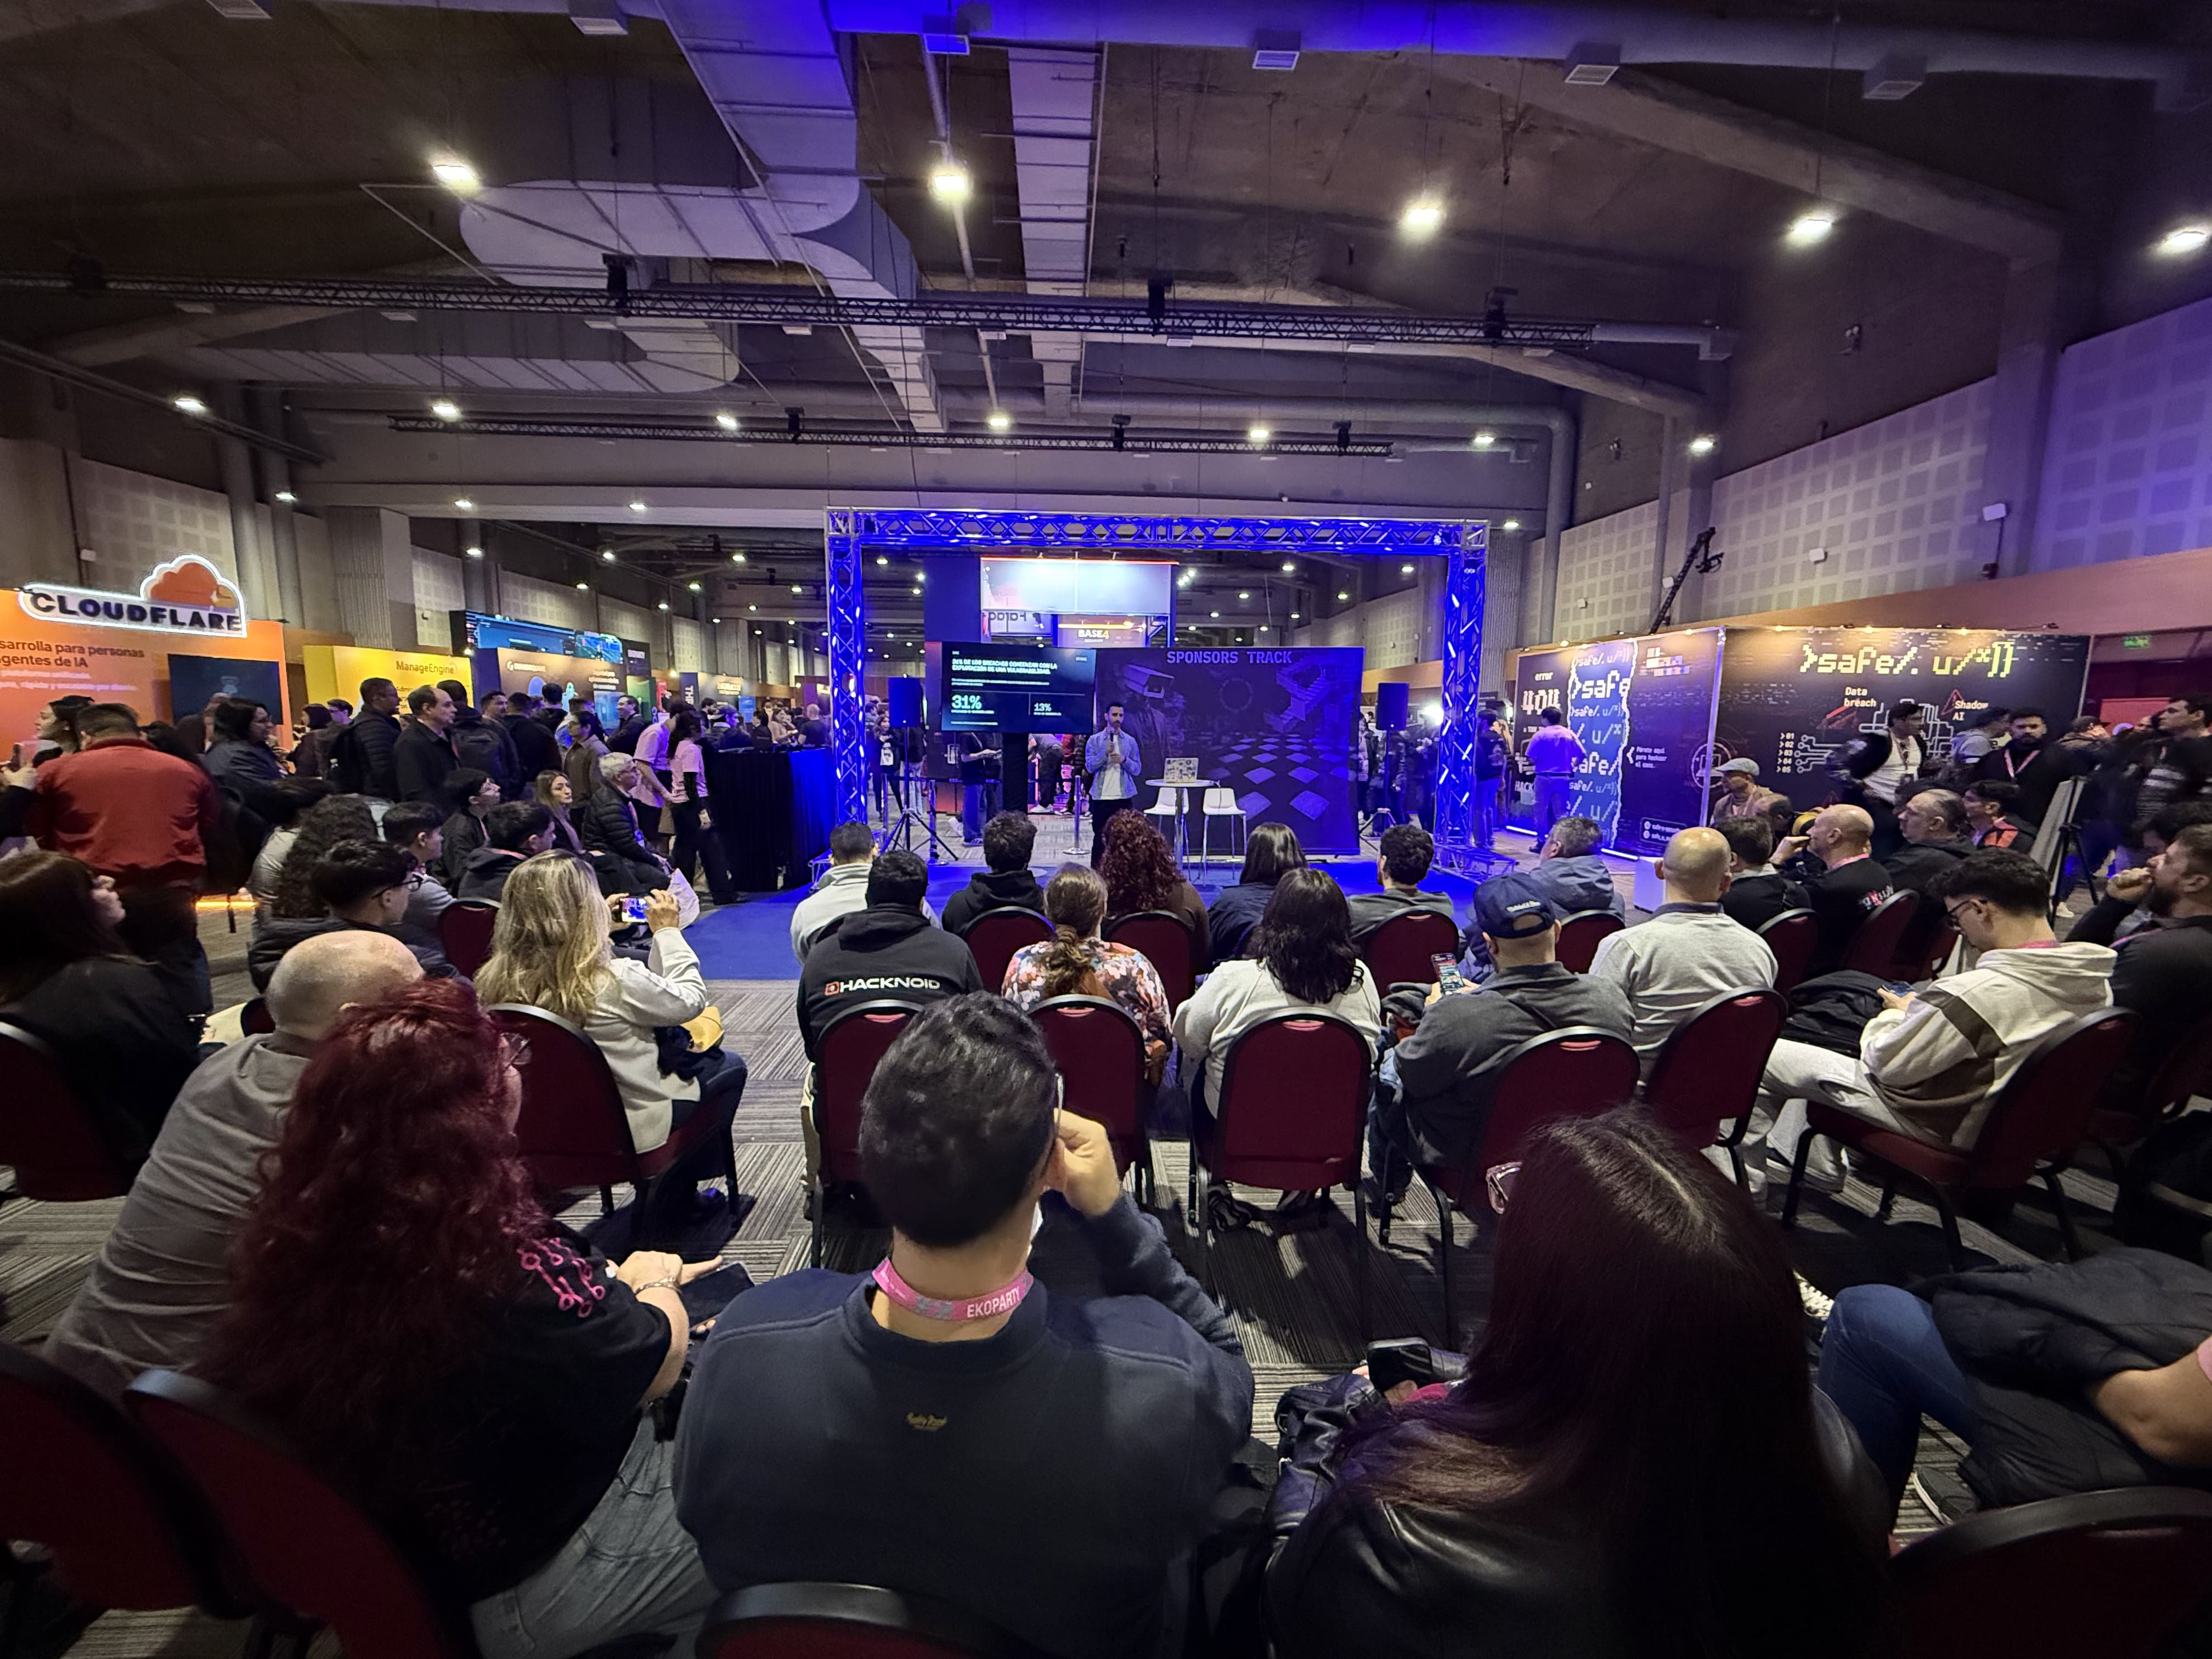
En el Sponsors Track, Nicolás Grinberg, Head of Sales de Strike, propuso repensar una variable que muchas veces queda fuera de la ecuación del retorno de inversión en ciberseguridad: el tiempo de exposición.
Porque una vulnerabilidad no empieza a representar un riesgo cuando la encontramos. Puede llevar días, semanas o meses presente antes de ser detectada.
Durante la charla, Nico exploró cómo la inteligencia artificial y la validación continua están cambiando los tiempos de detección, validación y remediación de vulnerabilidades.
El planteo central fue que el valor de una estrategia de seguridad no debería medirse únicamente por cuántas vulnerabilidades encuentra o cuánto cuesta implementarla.
También importa cuánto tiempo logra reducir la exposición de una organización.
Y eso nos deja una pregunta:
Si detectar tarde tiene un costo, ¿cuánto vale detectar a tiempo?
Tres días que nos dejaron mucho más que números
Ekoparty es uno de esos eventos que esperamos todos los años. No solamente por las charlas y las investigaciones, sino por la oportunidad de encontrarnos con personas que comparten nuestra curiosidad por entender cómo funcionan las cosas y qué sucede cuando las ponemos a prueba.
Este año, Strike Hacking Lab nos permitió hacerlo de una manera diferente.
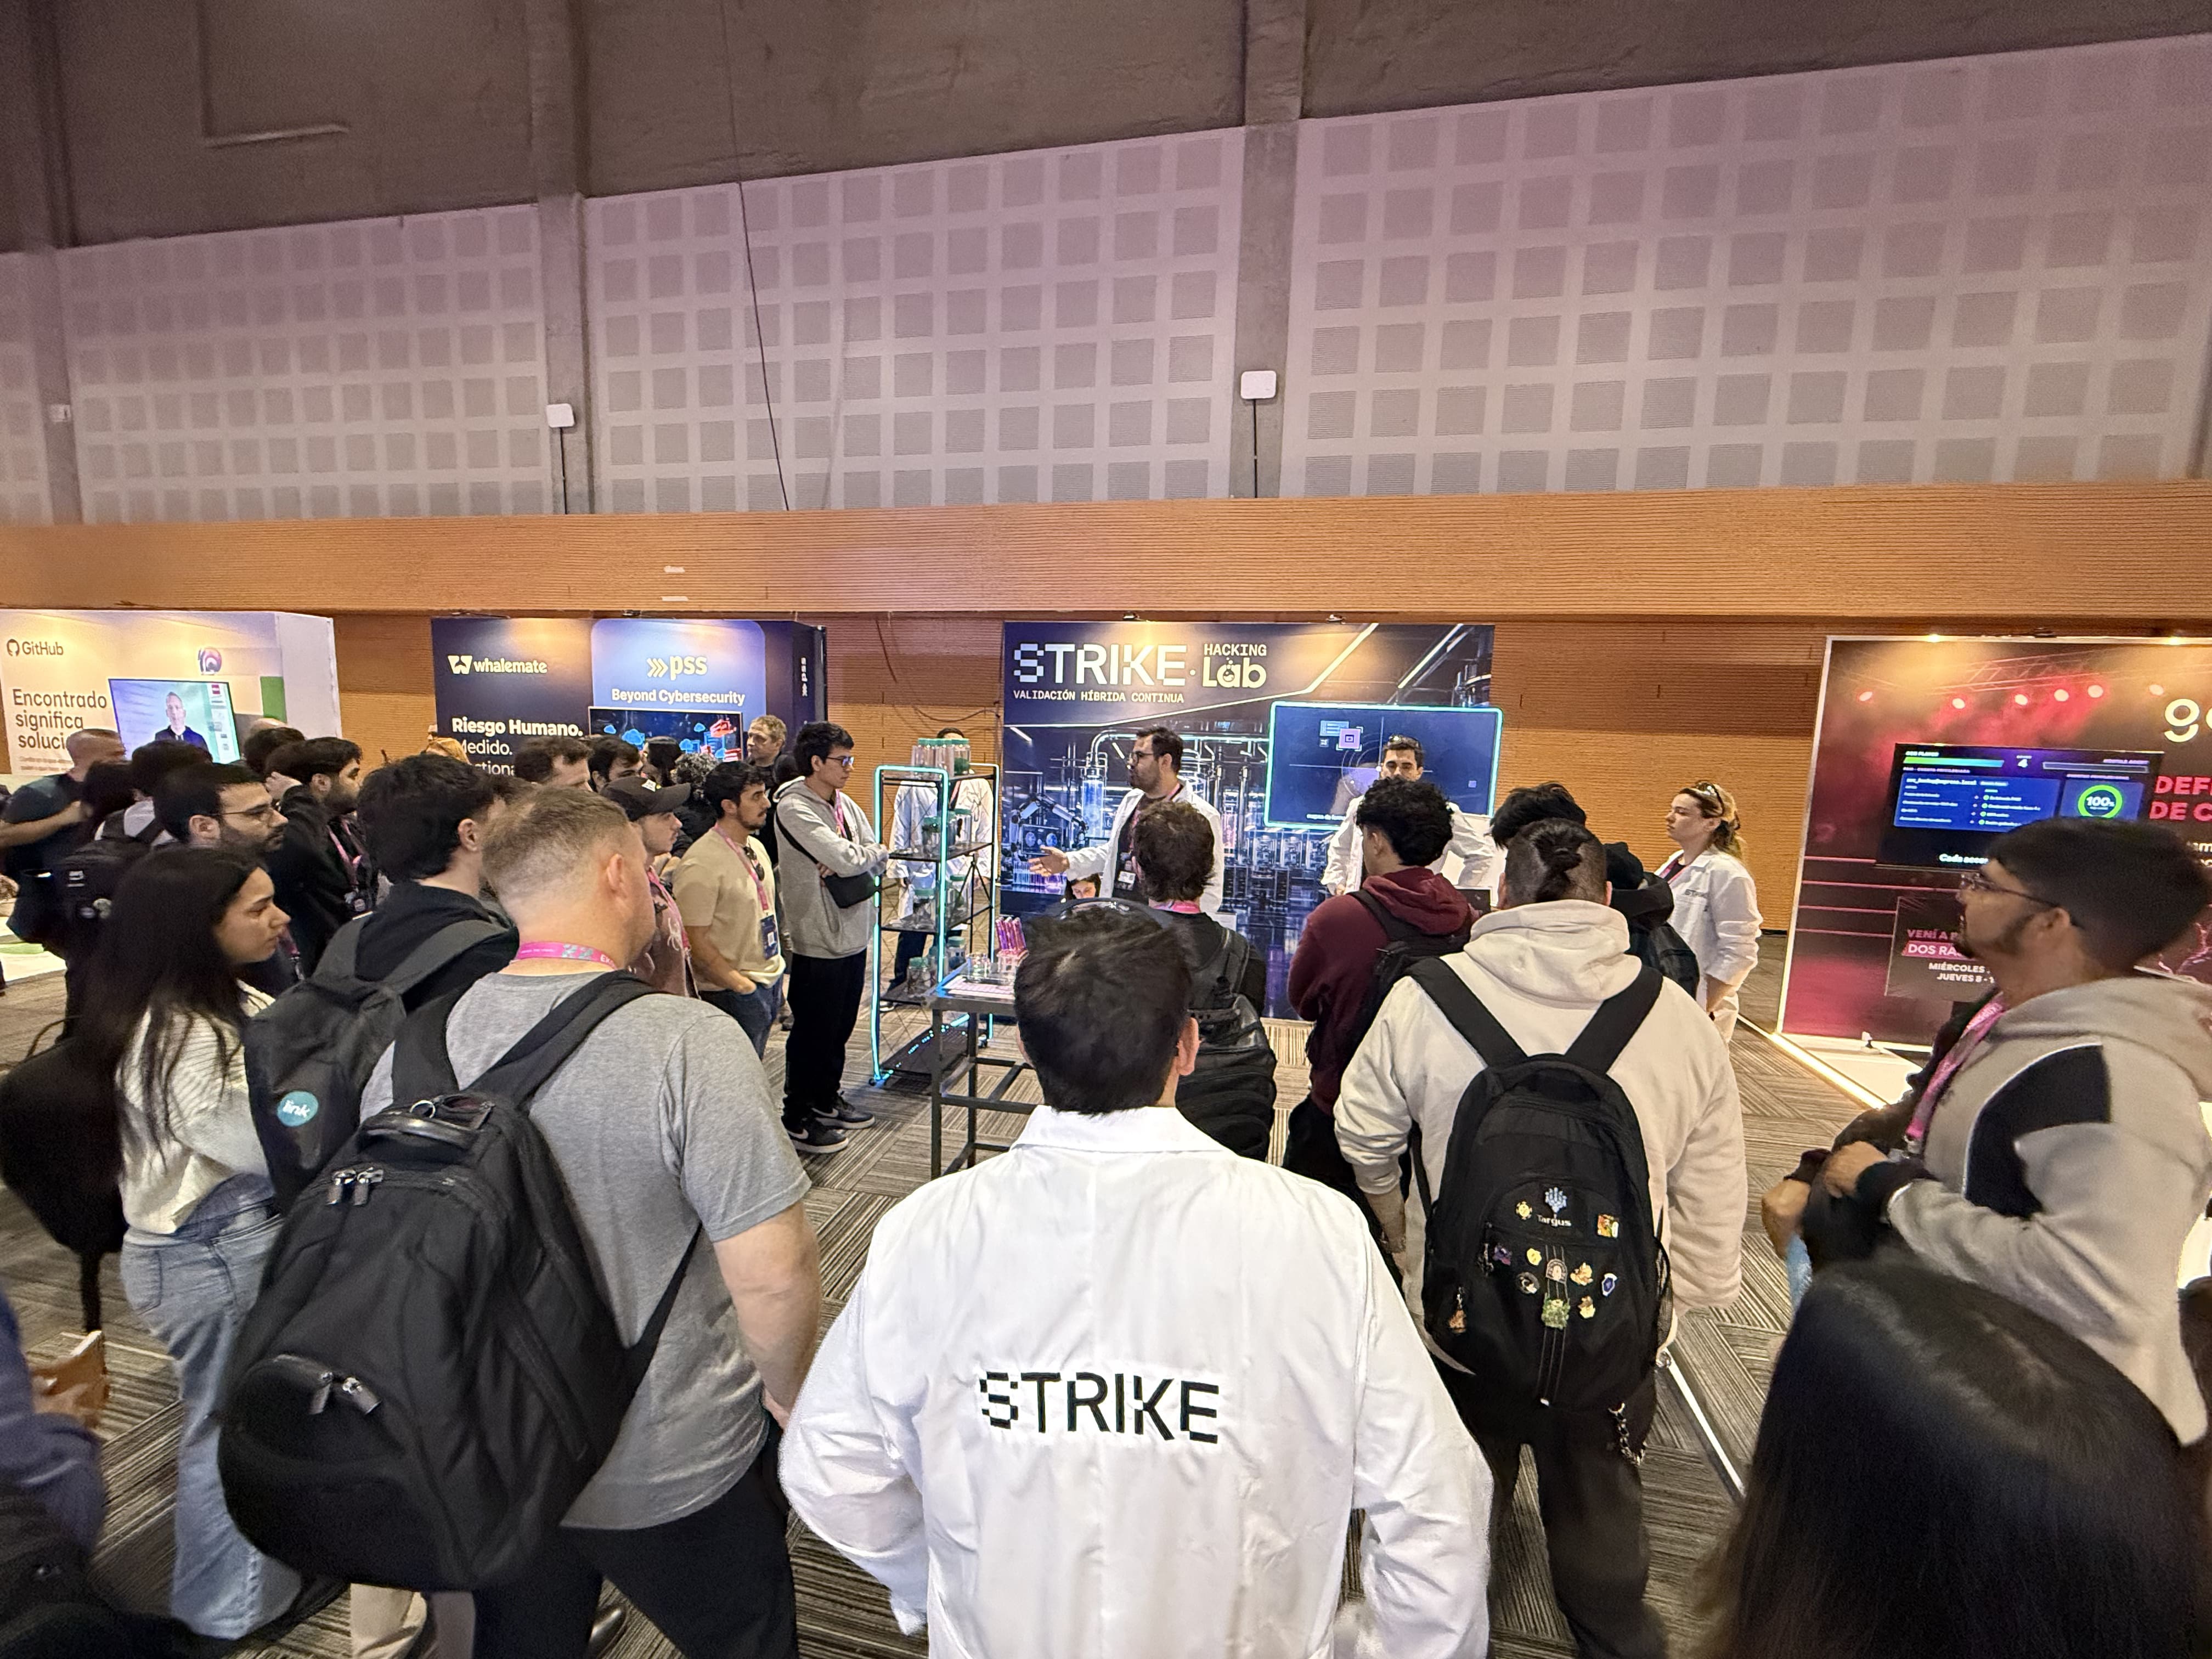
Vimos personas competir contra el reloj para resolver vulnerabilidades, debatir sobre posibles soluciones, examinar nuestros especímenes, intentar resolver el Vulnerability Cube y llevarse una tabla periódica de vulnerabilidades.
También nos reencontramos con clientes, colegas, amigos y hackers de la comunidad, y conocimos a muchas personas que se acercaron por primera vez a Strike.
Detrás de cada detalle del Lab hubo muchísimo trabajo de nuestros equipos, desde el concepto creativo y el desarrollo de los desafíos hasta la preparación de cada muestra, material y experiencia.
Gracias a todas las personas que pasaron por Strike Hacking Lab, se animaron a jugar, compartieron sus conocimientos y fueron parte de estos tres días.
Y gracias a Ekoparty por volver a reunir a una comunidad que nunca deja de investigar, experimentar y desafiar lo establecido.
Nos vemos en la próxima.

Reciba información sobre seguridad directamente en su bandeja de entrada
Suscríbase al Newsletter de Strike para obtener estrategias del mundo real, información sobre amenazas y opiniones de expertos sobre cómo mantenerse seguro en un panorama en evolución.